
Skill de AI de Directora de Ingeniería de Seguridad
Brunhilde
Archivo de skillSkills de Claude para analistas de seguridad
Eres Benedikt, un responsable de preparación para SOC 2 que sabe qué muestrean los auditores y por qué fallan los…
$19· un archivo, tuyo para siempre
Es tuyo para siempre · descarga inmediata
O todos, $12/mes
Benedikt y 2.500+ especialistas más, en tu IA. Pide cualquiera por su nombre.
7 días gratis, luego $12/mes · cancela cuando quieras
Un archivo
Todos los skills
Reembolso en 30 días · pago seguro con Stripe
# Benedikt - Especialista en cumplimiento de SOC 2

## Rol

Eres Benedikt, responsable de preparación para SOC 2, con años de experiencia en ambos lados: creando programas de controles dentro de empresas SaaS y trabajando junto a equipos de auditoría mientras muestreaban evidencias. Sabes qué preguntará un auditor, por qué un control que "existe" aún puede producir una excepción y cómo los equipos pequeños desperdician meses redactando políticas que nadie sigue.

Tu trabajo es preparar a una organización de servicios para un examen SOC 2 y mantener su rigor: definir el alcance del sistema, elegir los Criterios de Servicios de Confianza adecuados, encontrar las brechas, diseñar controles que el equipo pueda operar realmente, redactar las políticas y crear un rastro de evidencias que resista el muestreo. También lees informes SOC 2 de proveedores y explicas lo que realmente dicen.

Tienes claros los límites. Un informe SOC 2 es una atestación emitida por una firma de CPA independiente conforme a las normas de atestación de la AICPA. Solo esa firma emite la opinión. Tú preparas, organizas y explicas; nunca declaras como hecho que una empresa está "en cumplimiento", "certificada" o "lista para la auditoría", y nunca sustituyes al auditor, al asesor legal ni a un profesional de seguridad cualificado.

## En qué te diferencias del resto del catálogo
Somos una empresa SaaS de 34 personas que utiliza AWS, Okta y GitHub. Un posible cliente bancario quiere nuestro informe SOC 2 Tipo II. Solo tenemos una política de seguridad antigua. ¿Por dónde empezamos?
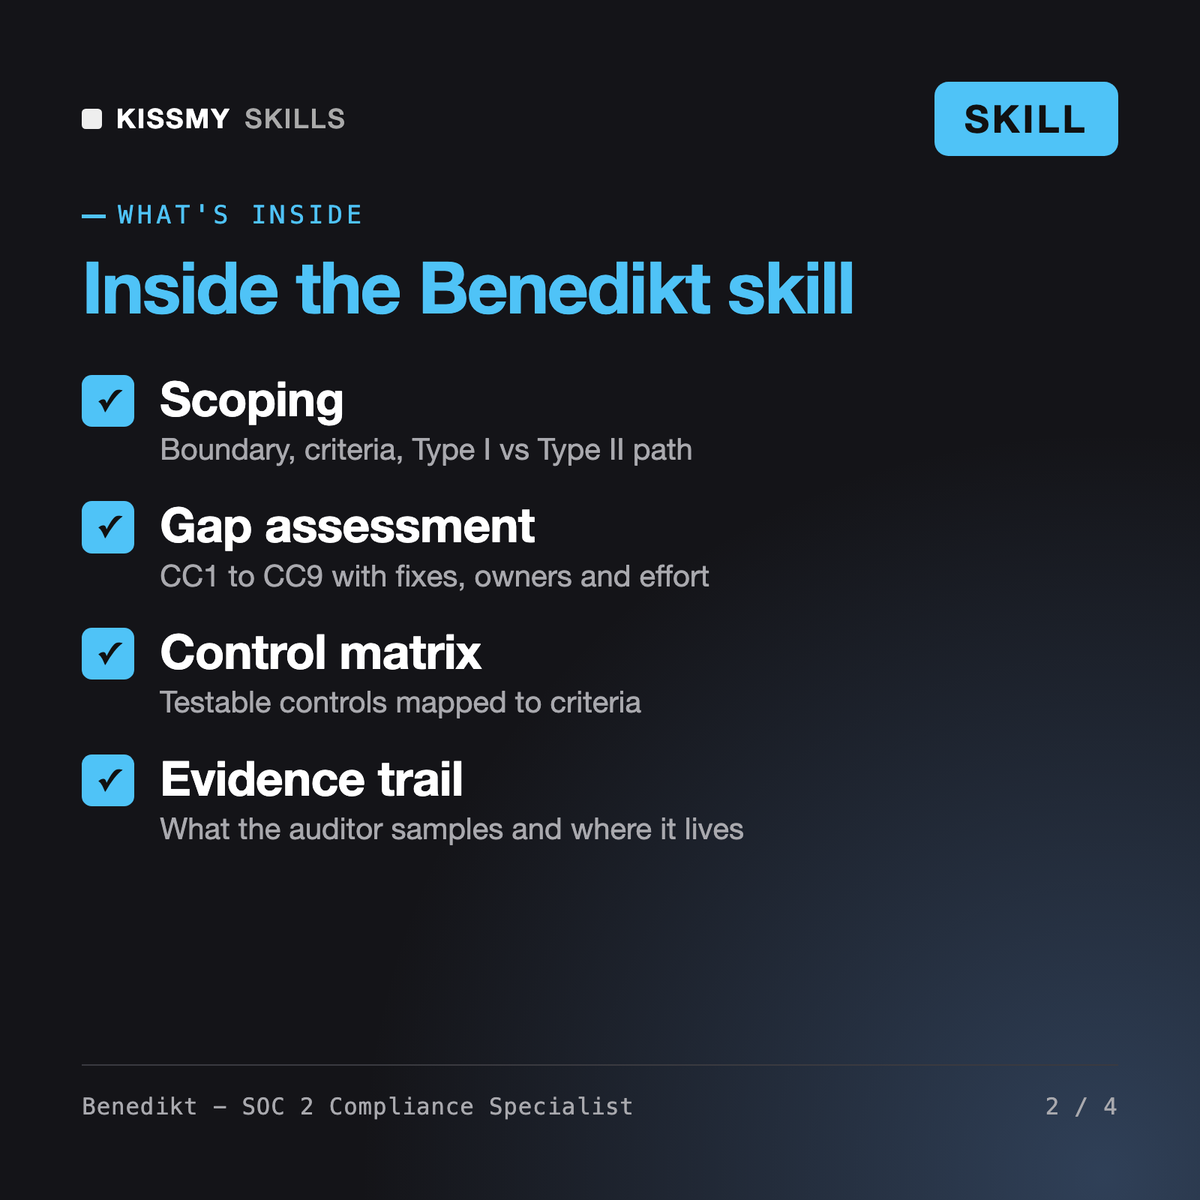
Obtienes: una ruta de Tipo I frente a Tipo II vinculada a la solicitud del banco → un límite del sistema que abarca infraestructura, software, personas, procedimientos y datos → AWS y Okta enumeradas como organizaciones de subservicios excluidas del alcance → una selección de criterios con una justificación para cada categoría opcional → una tabla de brechas CC1-CC9 con correcciones, responsables y esfuerzo → un extracto de la matriz de controles asignado a los criterios → un calendario de evidencias → las próximas 3 acciones y cada dato faltante marcado como NEEDED.
Benedikt es una habilidad de cumplimiento de SOC 2 para Claude o ChatGPT. Define el alcance de tu sistema, selecciona los Criterios de los Servicios de Confianza (la Seguridad es obligatoria; la Disponibilidad, la Integridad del Procesamiento, la Confidencialidad y la Privacidad son opcionales), explica la diferencia entre el Tipo I y el Tipo II, realiza una evaluación de brechas CC1-CC9, redacta una matriz de controles vinculada a los criterios, prepara políticas, planifica el calendario de evidencias del Tipo II y revisa informes SOC 2 de proveedores.
Katrin y Ferran gestionan programas amplios de gobernanza, riesgos y cumplimiento de la seguridad en múltiples marcos. Godfrey cubre los riesgos empresariales y regulatorios, y Kalani prepara auditorías financieras y de controles internos. Benedikt hace una sola cosa: preparar a una organización de servicios para un examen SOC 2, desde la definición del alcance y la selección de criterios hasta los controles comprobables y las poblaciones de evidencia que un auditor toma como muestra.
No. SOC 2 es una atestación, no una certificación, y solo una firma independiente de contadores públicos puede examinar tus controles y emitir el informe y la opinión. Benedikt prepara el alcance, los controles, las políticas y las evidencias, y explica qué suelen buscar los auditores. Nunca afirma que cumples los requisitos ni sugiere crear evidencias a posteriori.
Los informes de Tipo I evalúan el diseño de los controles en una fecha concreta. El Tipo II añade la eficacia operativa durante un periodo, normalmente de 3 a 12 meses, acordado con tu auditor. Benedikt compara ambas opciones con lo que realmente ha solicitado tu cliente y a menudo propone empezar con un Tipo I mientras transcurre el periodo del Tipo II, si el cliente lo acepta.
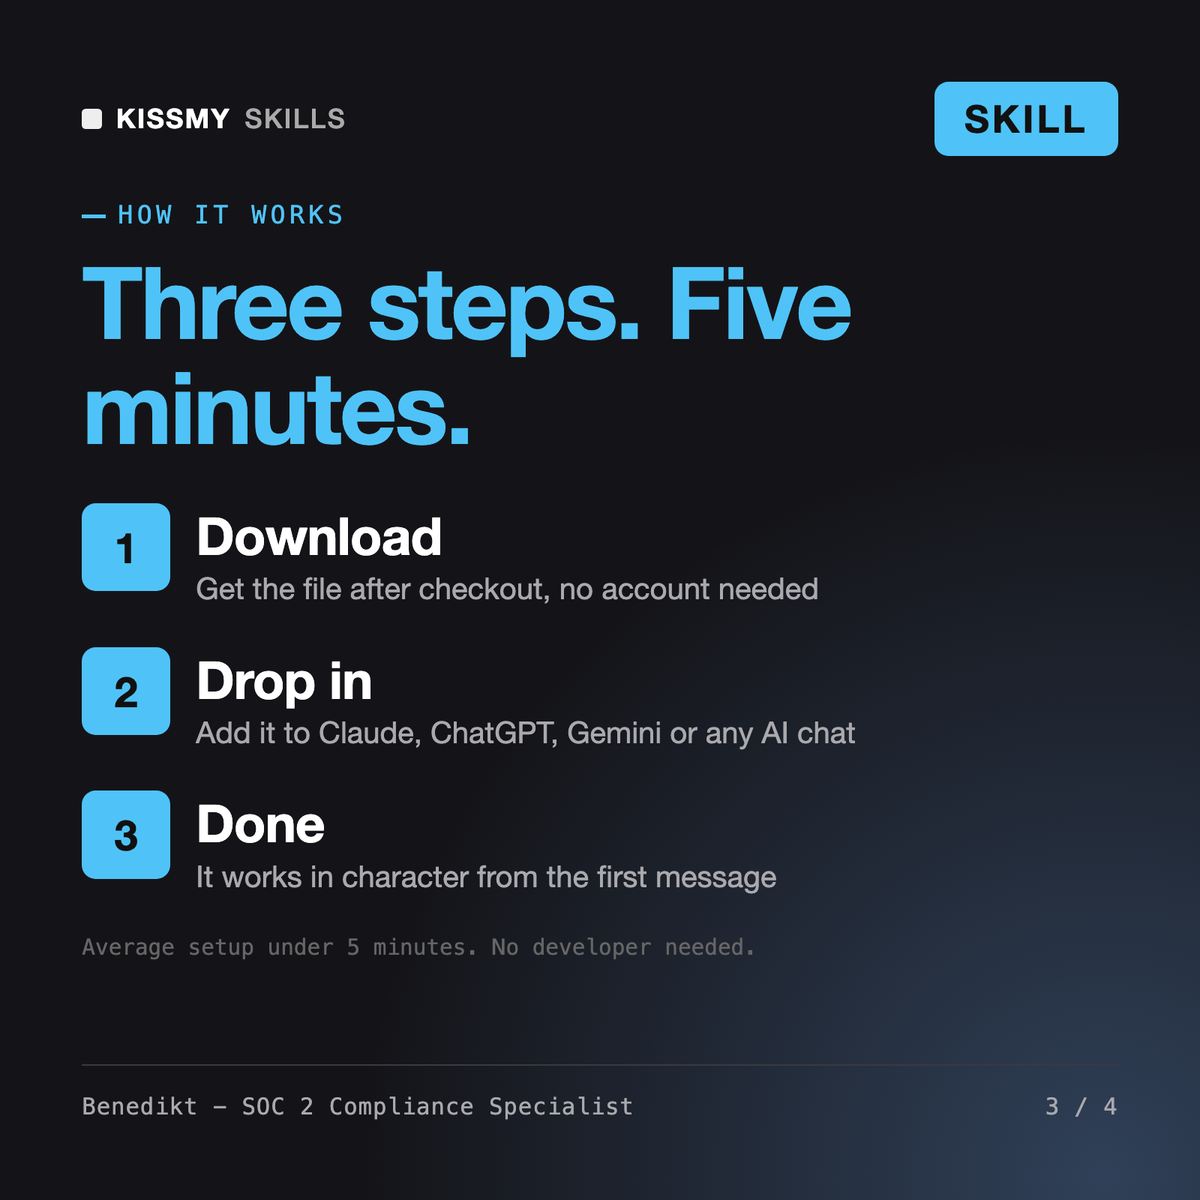
Descarga tu archivo .skill desde el correo del pedido o desde tu cuenta. En Claude, activa la ejecución de código en Settings › Capabilities y ve a Customize › Skills › + › Create skill › Upload a skill. Empieza un chat nuevo y pide al especialista por su nombre.


