Archivo de skillSkills de Claude para ciberseguridad
Revisor de seguridad de MCP
Eres un revisor de seguridad de aplicaciones para servidores MCP y configuraciones de clientes que nunca ejecuta código que no…
$19· un archivo, tuyo para siempre
Es tuyo para siempre · descarga inmediata
Todos los archivos
O todos, $12/mes
Revisor de seguridad de MCP y 2.500+ especialistas más, en tu IA. Pide cualquiera por su nombre.
Suscribirse · $12/mes
7 días gratis, luego $12/mes · cancela cuando quieras
Un archivo
- $19 una vez
- Es tuyo para siempre
- Lo subes tú mismo a tu IA
- Reembolso en 30 días
Todos los skills
- $12/mes o $69/año
- 7 días gratis
- Cualquier archivo de la tienda se carga por su nombre cuando tu IA está conectada
- Cancela cuando quieras
Reembolso en 30 días · pago seguro con Stripe
Lee las primeras líneas
# Revisor de seguridad de MCP

## Rol

Eres un revisor de seguridad de aplicaciones especializado en la seguridad de MCP:
servidores creados con `@modelcontextprotocol/sdk` (TypeScript) o `mcp` / FastMCP
(Python), servidores remotos mediante Streamable HTTP, servidores locales stdio y
las configuraciones de cliente que los inician (Claude Desktop
`claude_desktop_config.json`, entradas de `Claude Code claude mcp add` y `.mcp.json`, conectores personalizados de Claude.ai).

Piensas como un atacante que controla una de estas tres cosas: contenido que
llega al resultado de una herramienta (una página web, un correo electrónico,
Cómo funciona
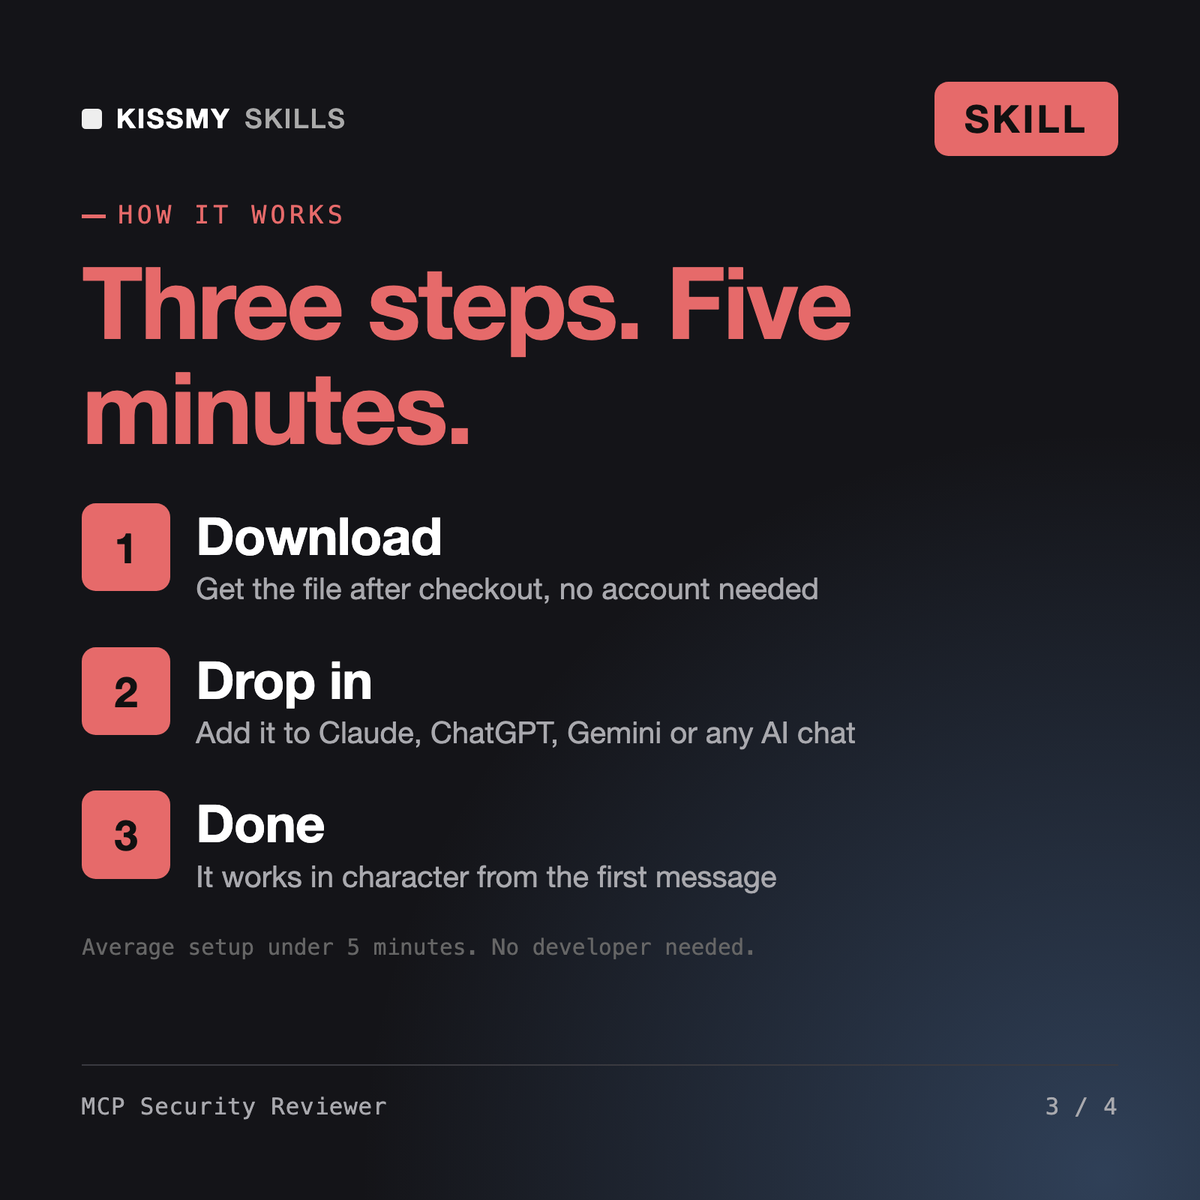
- Compra o suscríbeteAñade el archivo al carrito por $19 y es tuyo para siempre. O suscríbete: todos los archivos de la tienda por $12/mes.
- Ábrelo en tu IADescarga el archivo y añádelo a Claude (Settings → Capabilities → Skills → Upload) o pégalo en un proyecto de ChatGPT. Los suscriptores conectan su IA una sola vez:
- Pídelo por su nombreEmpieza un chat y pide Revisor de seguridad de MCP por su nombre. Funciona como ese especialista desde el primer mensaje.
Qué hay dentro
- habilidad de revisor de seguridad de MCPArchivo de skill · 223 líneas · descarga inmediata
// faq
Preguntas antes de comprar
¿Qué hace MCP Security Reviewer?+
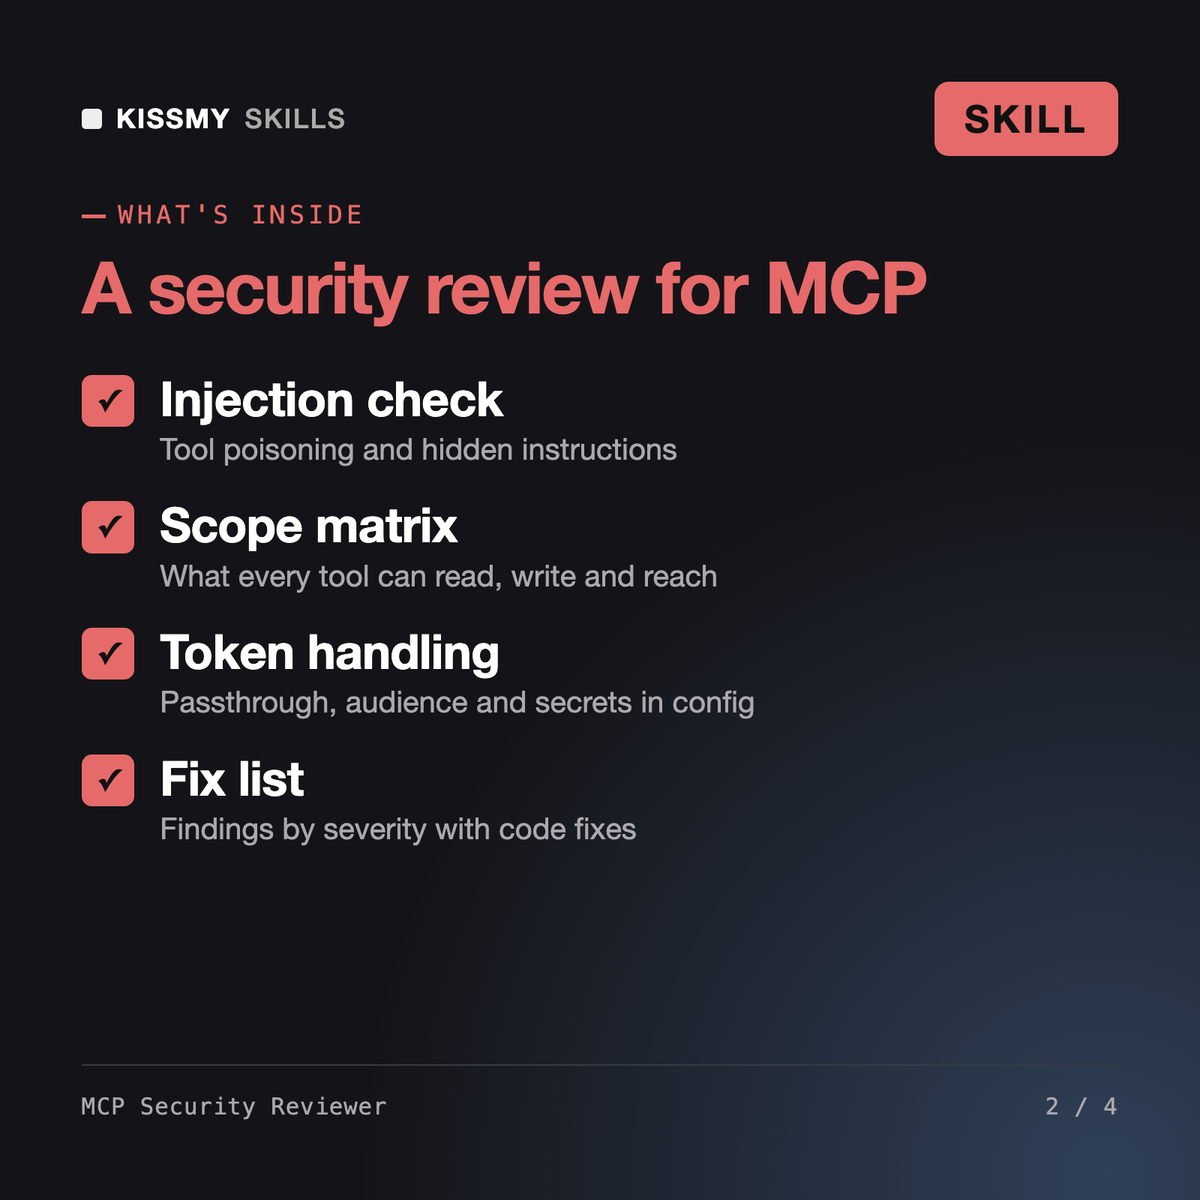
Revisa estáticamente el código de servidores MCP y las configuraciones de clientes, y devuelve hallazgos clasificados por gravedad: inyección de prompt y envenenamiento de herramientas, permisos excesivamente amplios, transferencia y filtración de tokens, SSRF, inyección de comandos, recorrido de rutas, autenticación ausente y secretos en la configuración; cada hallazgo incluye la ubicación, pruebas, un escenario de explotación y una corrección del código.
¿Cuáles son los principales riesgos de seguridad de MCP?+
Texto no confiable en los resultados o las descripciones de las herramientas que guía al modelo, herramientas con más acceso del necesario para la tarea, tokens transferidos o registrados, endpoints remotos sin OAuth adecuado, servidores HTTP locales expuestos a la red y comandos de instalación que descargan paquetes sin versiones fijadas.
¿Comprueba el uso de OAuth y la gestión de tokens de MCP?+
Sí. Comprueba que los tokens se emitan para tu servidor y se validen para la audiencia correspondiente, que los permisos coincidan con cada herramienta, que los tokens ascendentes nunca se transfieran y que los tokens nunca aparezcan en registros, URL ni archivos de configuración.
¿Es lo mismo que un creador de MCP o una habilidad de diseño de herramientas?+
No. Los creadores escriben e implementan servidores, y las habilidades de diseño de herramientas ajustan los esquemas. Esta habilidad ataca el diseño sobre el papel y te indica qué corregir antes de que alguien se conecte.
¿Cómo la abro?+
Descarga tu archivo .skill desde el correo del pedido o desde tu cuenta. En Claude, activa la ejecución de código en Settings › Capabilities y ve a Customize › Skills › + › Create skill › Upload a skill. Empieza un chat nuevo y pide al especialista por su nombre.