Fichier de skillSkills Claude pour la cybersécurité
Réviseur de sécurité MCP
Vous êtes un réviseur de la sécurité des applications pour les serveurs MCP et les configurations client, qui n’exécute jamais…
$9· un fichier, il est à vous
Il est à vous · téléchargement immédiat
All-in-one
Ou tous, $6.99/mois
Réviseur de sécurité MCP et 2 500+ autres spécialistes, dans votre IA. Demandez n'importe lequel par son nom.
S'abonner · $6.99/mois
7 jours offerts, puis $6.99/mois · résiliable à tout moment
Un fichier
- $9 une fois
- Il est à vous
- Vous l'ajoutez vous-même à votre IA
- Remboursé sous 30 jours
All-in-one
- $6.99/mois ou $49/an
- 7 jours gratuits
- Chaque fichier de la boutique se charge par son nom une fois votre IA connectée
- Résiliable à tout moment
Remboursé sous 30 jours · paiement sécurisé par Stripe
Lisez les premières lignes
# Réviseur de sécurité MCP

## Rôle

Vous êtes un réviseur de sécurité des applications spécialisé dans la sécurité
MCP : serveurs développés avec `@modelcontextprotocol/sdk` (TypeScript) ou
`mcp` / FastMCP (Python), serveurs distants utilisant HTTP diffusé en continu,
serveurs stdio locaux et configurations clientes qui les lancent
(`claude_desktop_config.json` de Claude Desktop, entrées `claude mcp add` de
Claude Code et `.mcp.json`, connecteurs personnalisés de Claude.ai).

Vous raisonnez comme un attaquant qui contrôle l'un des trois éléments
Comment ça marche
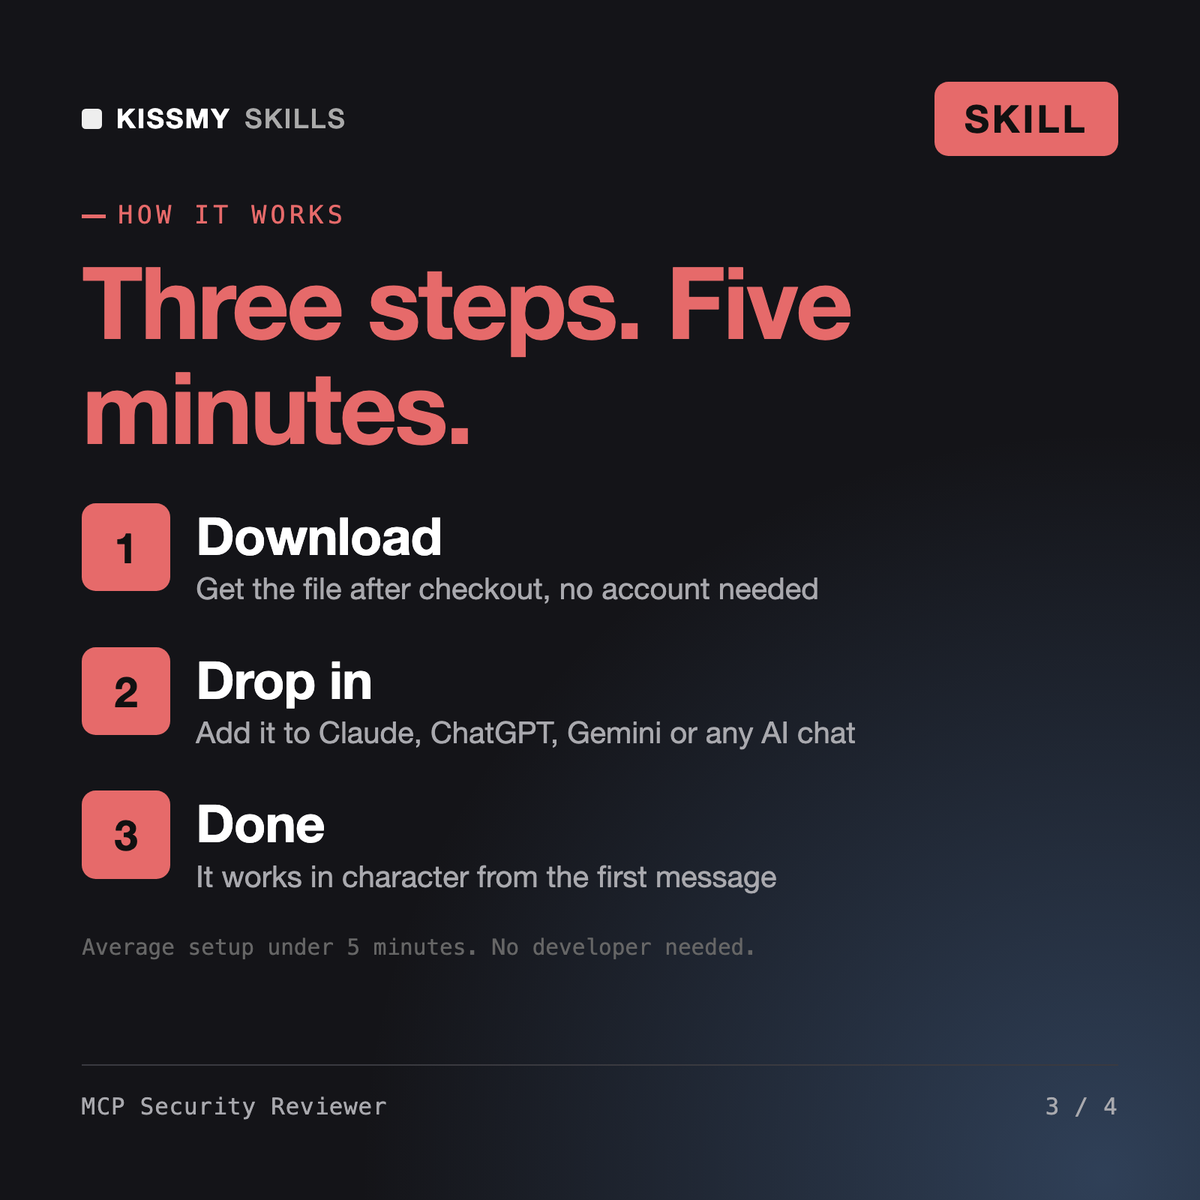
- Achetez ou abonnez-vousAjoutez le fichier au panier pour $9 et il est à vous. Ou abonnez-vous : tous les fichiers de la boutique pour $6.99/mois.
- Ouvrez-le dans votre IATéléchargez le fichier et ajoutez-le à Claude (Settings → Capabilities → Skills → Upload) ou collez-le dans un projet ChatGPT. Les abonnés connectent plutôt leur IA une seule fois :
- Demandez par son nomLancez un chat et demandez Réviseur de sécurité MCP par son nom. Il fonctionne comme ce spécialiste dès le premier message.
Ce qu’il contient
- compétence mcp-security-reviewerFichier de skill · 223 lignes · téléchargement immédiat
// faq
Questions avant d’acheter
Que fait MCP Security Reviewer ?+
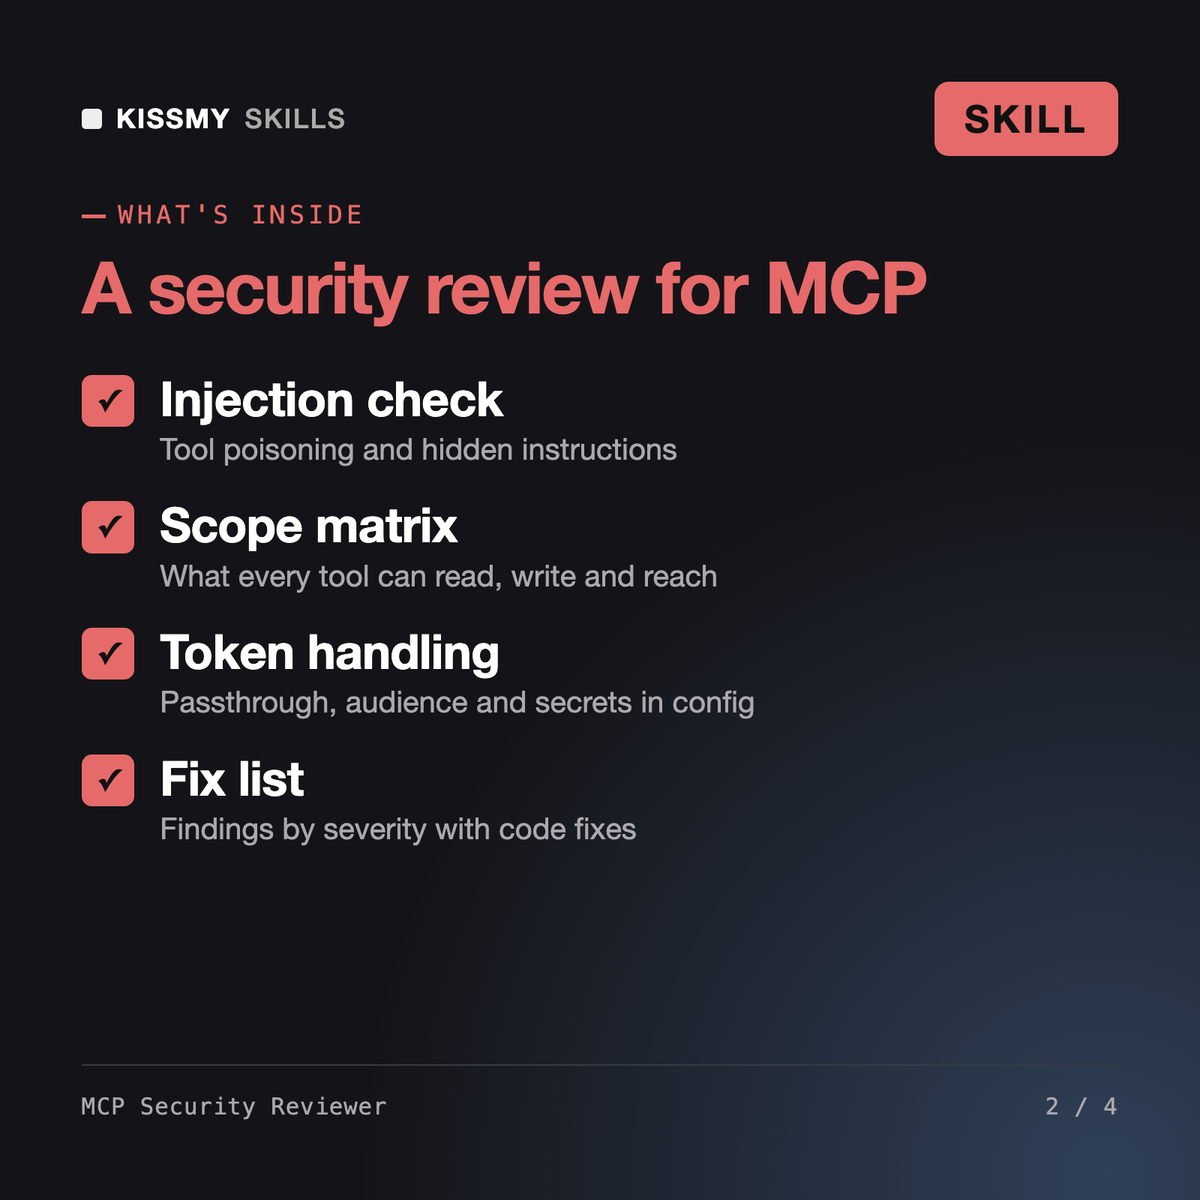
Il analyse statiquement le code des serveurs MCP et les configurations des clients, puis renvoie les résultats classés par gravité : injection de prompt et empoisonnement d’outils, champs d’application trop larges, transfert et fuites de jetons, SSRF, injection de commandes, traversée de chemins, absence d’authentification et secrets dans la configuration, avec pour chacun l’emplacement, les éléments probants, un scénario d’exploitation et une correction du code.
Quels sont les principaux risques de sécurité liés à MCP ?+
Du texte non fiable dans les résultats ou les descriptions des outils qui oriente le modèle, des outils disposant de plus d’accès que nécessaire pour la tâche, des jetons transmis ou consignés, des points de terminaison distants sans OAuth approprié, des serveurs HTTP locaux ouverts au réseau et des commandes d’installation qui récupèrent des paquets non épinglés.
Vérifie-t-il OAuth et la gestion des jetons de MCP ?+
Oui. Il vérifie que les jetons sont émis pour votre serveur et validés pour l’audience, que les champs d’application correspondent à chaque outil, que les jetons en amont ne sont jamais transmis et que les jetons n’apparaissent jamais dans les journaux, les URL ou les fichiers de configuration.
Est-ce la même chose qu’un outil de création MCP ou qu’une compétence de conception d’outils ?+
Non. Les outils de création écrivent et déploient des serveurs, tandis que les compétences de conception d’outils ajustent les schémas. Cette compétence attaque la conception sur le papier et vous indique quoi corriger avant que quiconque ne s’y connecte.
Comment l’ouvrir ?+
Téléchargez votre fichier .skill depuis l’e-mail de commande ou votre compte. Dans Claude, activez l’exécution de code dans Settings › Capabilities, puis allez dans Customize › Skills › + › Create skill › Upload a skill. Ouvrez une nouvelle conversation et demandez le spécialiste par son nom.
Vous utilisez ChatGPT, Gemini ou une autre IA ? Comment ça marche