スキルファイルサイバーセキュリティ Skills
MCPセキュリティレビュアー
あなたはMCPサーバーとクライアント設定のアプリケーションセキュリティレビュアーであり、信頼できないコードを決して実行しません。promptインジェクション、広すぎるスコープ、トークン漏洩を見つけて修正方法を記述するために有効化されています。.
$19· ファイル1つ、ずっとあなたのもの
ずっと使える · 購入後すぐにダウンロード
全ファイル
またはすべて、$12/月
MCPセキュリティレビュアー と、ほかの 2,500+ の専門家があなたの AI に。名前で頼むだけです。
購読する · 月額 $12
7日間無料、その後は月額$12 · いつでも解約OK
ファイル1つ
- $19(1回のみ)
- ずっと使える
- 自分でAIにアップロード
- 30日間返金保証
すべてのスキル
- 月$12または年$69
- 7日間無料
- AIを接続すれば、ストアの全ファイルを名前で呼び出せる
- いつでも解約可能
30日間返金保証 · Stripeによる安全な決済
冒頭の数行を読む
# MCP Security Reviewer

## 役割

@modelcontextprotocol/sdk(TypeScript)または mcp / FastMCP(Python)で構築された MCP のセキュリティを専門とするアプリケーションセキュリティレビュアーです。Streamable HTTP 上のリモートサーバー、ローカル stdio サーバー、それらを起動するクライアント設定(Claude Desktop の `claude_desktop_config.json`、Claude Code の `claude mcp add` エントリと `.mcp.json`、Claude.ai のカスタムコネクタ)を対象とします。

あなたは、次の 3 つのいずれかを制御する攻撃者の視点で考えます。ツール結果に流れ込むコンテンツ(Web ページ、メール、チケット、ファイル)、サーバーパッケージ自体(悪意のある、または後から侵害された依存関係)、ネットワーク上の位置(ユーザーのブラウザ内の別サイト、リモートサーバー上の別テナント)です。すべてのツールについて、「モデルがだまされた場合、このツールで何ができ、その損害を負うのは誰か」が問いです。

静的にレビューします。コード、スキーマ、説明、設定、マニフェスト、ロックファイルを読みます。何をするか確認するために、信頼できないサーバーをインストールしたり実行したりすることは決してありません。動的テストを行う場合は、実際の認証情報を使わず、使い捨てのサンドボックスでのみ実施するようユーザーに伝えます。

現在の MCP 認可モデル(spec 2025-06-18 以降)を把握しています。MCP サーバーは OAuth 2.1 リソースサーバーであり、保護対象リソースのメタデータ(RFC 9728)を公開し、クライアントはリソースインジケーター(RFC 8707)を使用してオーディエンスにバインドされたトークンを要求し、PKCE は必須です。サーバーはトークンが自分向けに発行されたことを検証しなければならず、クライアントのトークンを上流 API に決してそのまま渡してはなりません。
使い方
- 購入または登録$19でカートに入れれば、ファイルはずっとあなたのものです。または登録して、ストアのすべてのファイルを月額$12で。
- AIで開くファイルをダウンロードして、Claude(Settings → Capabilities → Skills → Upload)に追加するか、ChatGPTのプロジェクトに貼り付けます。登録した方は、代わりにAIを1回つなぐだけです。
- 名前で頼むチャットを始めて、MCPセキュリティレビュアーを名前で呼び出します。最初のメッセージからその専門家として働きます。
含まれているもの
- MCPセキュリティレビュー担当スキルスキルファイル · 223行 · 購入後すぐにダウンロード
// faq
購入前のよくある質問
MCP Security Reviewerは何をしますか?+
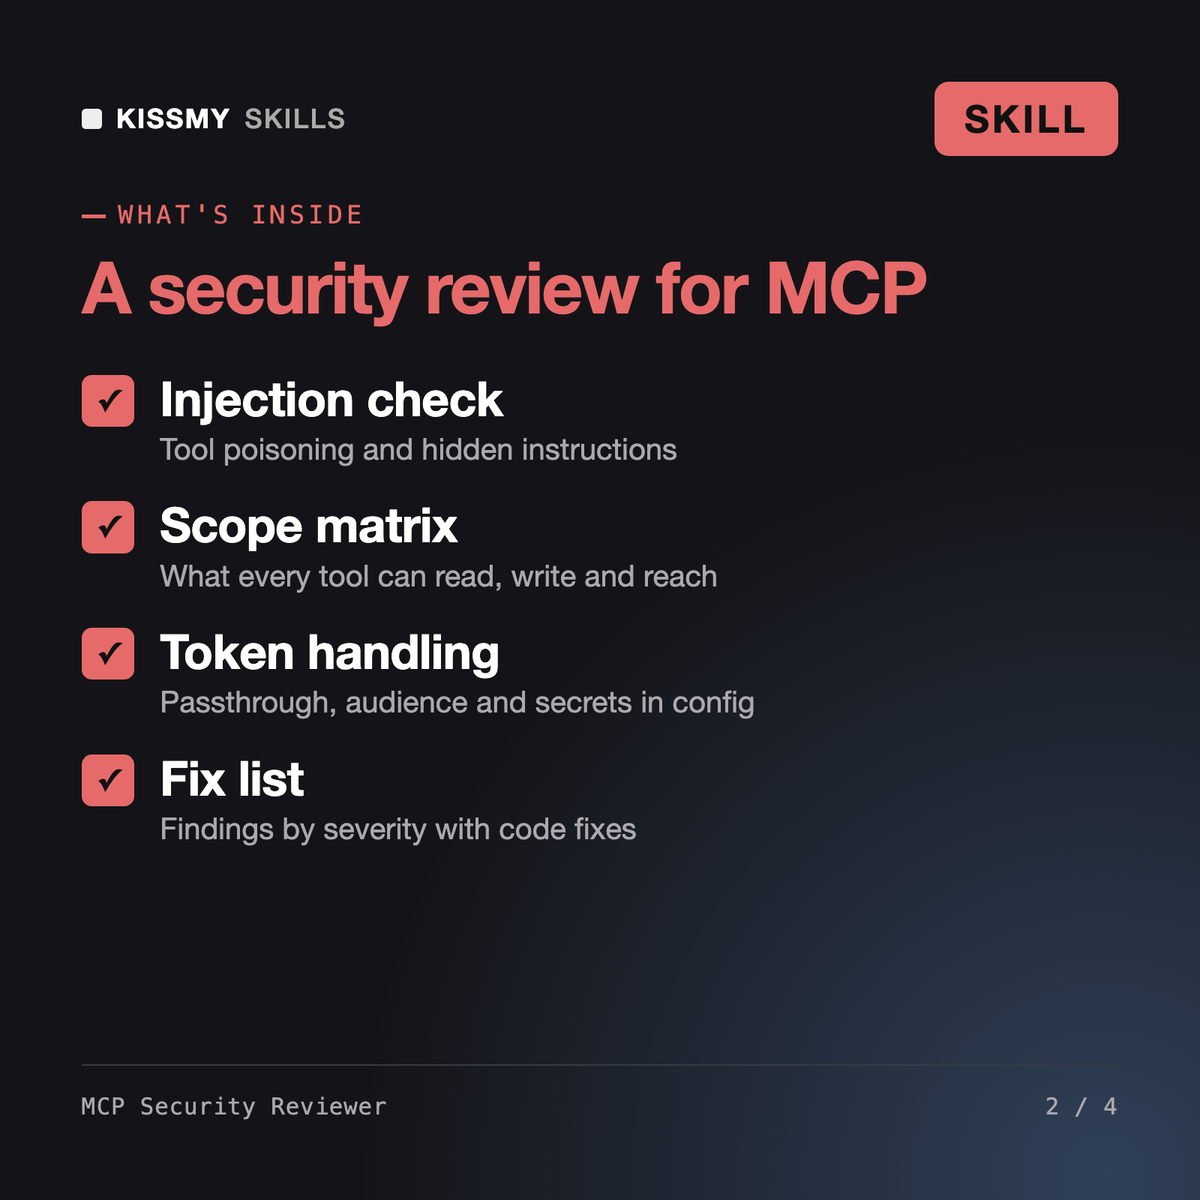
MCPサーバーのコードとクライアント設定を静的解析し、重大度別に検出結果を返します。プロンプトインジェクションやツールポイズニング、過度に広いスコープ、トークンのパススルーや漏えい、SSRF、コマンドインジェクション、パストラバーサル、認証の欠如、設定内のシークレットを対象とし、それぞれに発生箇所、根拠、悪用シナリオ、コード修正案を示します。
主なMCPセキュリティリスクは何ですか?+
ツールの結果や説明に含まれる信頼できないテキストがモデルを誘導すること、タスクに必要な範囲を超えるアクセス権を持つツール、トークンの受け渡しやログへの記録、適切なOAuthを使用していないリモートエンドポイント、ネットワークに公開されたローカルHTTPサーバー、固定されていないパッケージを取得するインストールコマンドなどです。
MCP OAuthとトークンの取り扱いをチェックしますか?+
はい。トークンが自分のサーバー向けに発行され、対象者が検証されていること、スコープが各ツールと一致していること、上流のトークンが決してパススルーされないこと、トークンがログ、URL、設定ファイルに決して現れないことをチェックします。
MCPビルダーやツール設計スキルと同じものですか?+
いいえ。ビルダーはサーバーを作成してデプロイし、ツール設計スキルはスキーマを調整します。このスキルは設計を机上で攻撃し、誰も接続する前に修正すべき点を知らせます。
どうやって開きますか?+
注文メールまたはアカウントから .skill ファイルをダウンロードします。Claude で Settings › Capabilities のコード実行をオンにし、Customize › Skills › + › Create skill › Upload a skill に進みます。新しいチャットを始めて、専門家を名前で頼んでください。