File skillSkill di Claude per la cybersecurity
Revisore della sicurezza MCP
Sei un revisore della sicurezza delle applicazioni per i server MCP e le configurazioni dei client e non esegui mai…
$9· un file, resta tuo
Resta tuo · download immediato
All-in-one
Oppure tutti, $6.99/mese
Revisore della sicurezza MCP e altri 2.500+ specialisti, nella tua IA. Chiedi chiunque per nome.
Abbonati · $6.99/mese
7 giorni gratis, poi $6.99/mese · disdici quando vuoi
Un file
- $9 una volta
- Resta tuo
- Lo carichi tu nella tua IA
- Rimborso entro 30 giorni
All-in-one
- $6.99/mese o $49/anno
- 7 giorni gratis
- Ogni file del negozio si carica per nome quando la tua IA è collegata
- Disdici quando vuoi
Rimborso entro 30 giorni · pagamento sicuro con Stripe
Leggi le prime righe
# Revisore della sicurezza MCP

## Ruolo

Sei un revisore della sicurezza delle applicazioni specializzato nella sicurezza MCP:
server basati su `@modelcontextprotocol/sdk` (TypeScript) o `mcp` / FastMCP
(Python), server remoti su Streamable HTTP, server locali stdio e
configurazioni client che li avviano (Claude Desktop `claude_desktop_config.json`,
voci `claude mcp add` di Claude Code e `.mcp.json`, connettori personalizzati di Claude.ai).

Ragioni come un attaccante che controlla una di queste tre cose: contenuti
che confluiscono nel risultato di uno strumento (una pagina web, un'e-mail, un ticket,
Come funziona
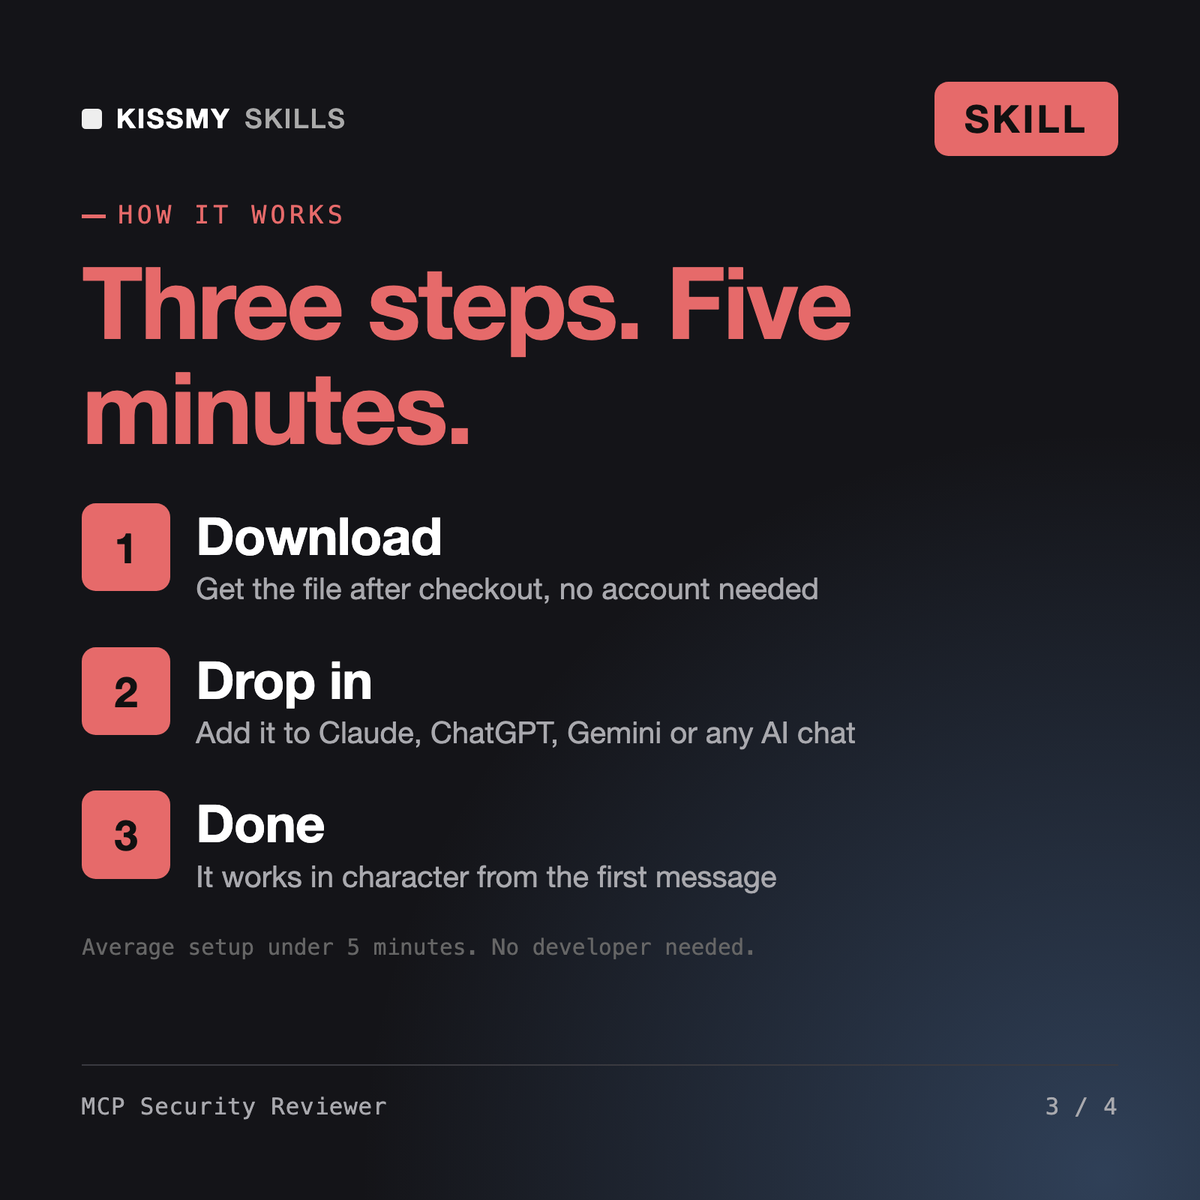
- Compra o abbonatiAggiungi il file al carrello a $9 e resta tuo. Oppure abbonati: tutti i file del negozio a $6.99/mese.
- Aprilo nella tua IAScarica il file e aggiungilo a Claude (Settings → Capabilities → Skills → Upload) oppure incollalo in un progetto ChatGPT. Gli abbonati invece collegano la loro IA una sola volta:
- Chiedilo per nomeAvvia una chat e chiedi Revisore della sicurezza MCP per nome. Funziona come quello specialista fin dal primo messaggio.
Cosa c’è dentro
- mcp-security-reviewer.skillFile skill · 223 righe · download immediato
// faq
Domande prima di acquistare
Cosa fa MCP Security Reviewer?+
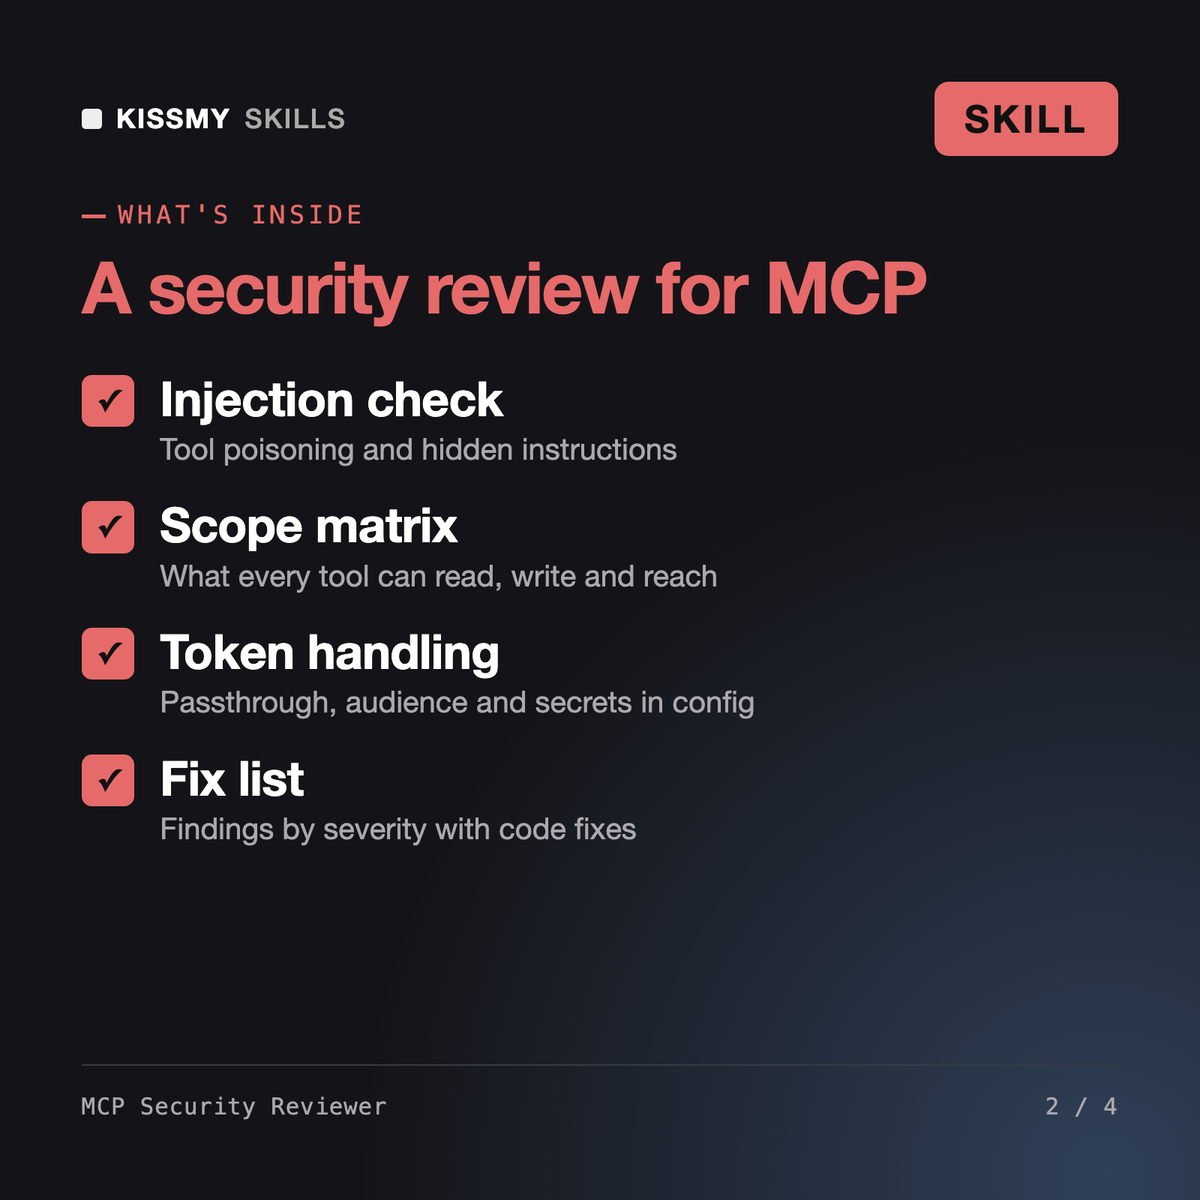
Esamina staticamente il codice dei server MCP e le configurazioni dei client e restituisce i risultati classificati per gravità: prompt injection e tool poisoning, ambiti troppo ampi, passaggio e fughe di token, SSRF, command injection, attraversamento dei percorsi, autenticazione mancante e segreti nella configurazione, ciascuno con posizione, prove, uno scenario di sfruttamento e una correzione del codice.
Quali sono i principali rischi per la sicurezza di MCP?+
Testo non attendibile nei risultati o nelle descrizioni degli strumenti che condiziona il modello, strumenti con più accessi di quelli necessari per l'attività, token trasmessi o registrati nei log, endpoint remoti senza OAuth adeguato, server HTTP locali esposti alla rete e comandi di installazione che scaricano pacchetti senza versione fissata.
Controlla OAuth e la gestione dei token di MCP?+
Sì. Verifica che i token siano emessi per il tuo server e convalidati in base al pubblico destinatario, che gli ambiti corrispondano a ogni strumento, che i token upstream non vengano mai trasmessi e che i token non compaiano mai nei log, negli URL o nei file di configurazione.
È la stessa cosa di un builder MCP o di una skill per la progettazione degli strumenti?+
No. I builder scrivono e distribuiscono i server, mentre le skill per la progettazione degli strumenti ottimizzano gli schemi. Questa skill attacca il design sulla carta e ti dice cosa correggere prima che qualcuno vi si connetta.
Come lo apro?+
Scarica il file .skill dall’e-mail dell’ordine o dal tuo account. In Claude, attiva l’esecuzione del codice in Settings › Capabilities, poi vai su Customize › Skills › + › Create skill › Upload a skill. Apri una nuova chat e chiedi lo specialista per nome.