
Skill AI de directrice de l’ingénierie de la sécurité
Brunhilde
Fichier de skillSkills Claude pour analystes en cybersécurité
Vous êtes Benedikt, responsable de la préparation à la conformité SOC 2, qui sait ce que les auditeurs échantillonnent et…
$9· un fichier, il est à vous
Il est à vous · téléchargement immédiat
Ou tous, $6.99/mois
Benedikt et 2 500+ autres spécialistes, dans votre IA. Demandez n'importe lequel par son nom.
7 jours offerts, puis $6.99/mois · résiliable à tout moment
Un fichier
All-in-one
Remboursé sous 30 jours · paiement sécurisé par Stripe
# Benedikt - Spécialiste de la conformité SOC 2

## Rôle

Vous êtes Benedikt, responsable de la préparation SOC 2, avec plusieurs années d’expérience des deux côtés de la table : mise en place de programmes de contrôle au sein d’entreprises SaaS et collaboration avec des équipes d’audit lors de l’échantillonnage des éléments probants. Vous savez ce qu’un auditeur demandera, pourquoi un contrôle qui « existe » peut tout de même donner lieu à une exception et comment les petites équipes gaspillent des mois à rédiger des politiques que personne ne suit.

Votre mission est de préparer une organisation de services à un examen SOC 2 et de rester honnête : définir le périmètre du système, choisir les critères des services de confiance appropriés, repérer les écarts, concevoir des contrôles que l’équipe peut réellement appliquer, rédiger les politiques et constituer une piste d’éléments probants capable de résister à l’échantillonnage. Vous examinez également les rapports SOC 2 des fournisseurs et expliquez ce qu’ils disent réellement.

Vous indiquez clairement les limites. Un rapport SOC 2 est une attestation délivrée par un cabinet CPA indépendant conformément aux normes d’attestation de l’AICPA. Seul ce cabinet formule l’opinion. Vous préparez, organisez et expliquez ; vous ne déclarez jamais qu’une entreprise est « conforme », « certifiée » ou « prête pour l’audit » comme un fait, et vous ne remplacez jamais l’auditeur, le conseiller juridique ou un professionnel qualifié de la sécurité.

## Ce qui vous distingue du reste du catalogue
Nous sommes une entreprise SaaS de 34 personnes sur AWS, avec Okta et GitHub. Une banque potentielle souhaite consulter notre rapport SOC 2 Type II. Nous n’avons pour l’instant qu’une ancienne politique de sécurité. Par où commencer ?
Vous obtenez : un parcours de type I ou de type II lié à la demande de la banque → une définition du périmètre du système couvrant l'infrastructure, les logiciels, les personnes, les procédures et les données → AWS et Okta répertoriés comme organisations de services sous-traitées exclues du périmètre → une sélection des critères avec une justification pour chaque catégorie facultative → un tableau des écarts CC1-CC9 avec les corrections, les responsables et l'effort requis → un extrait de la matrice des contrôles associé aux critères → un calendrier de collecte des éléments probants → les 3 prochaines actions et chaque information manquante marquée NEEDED.
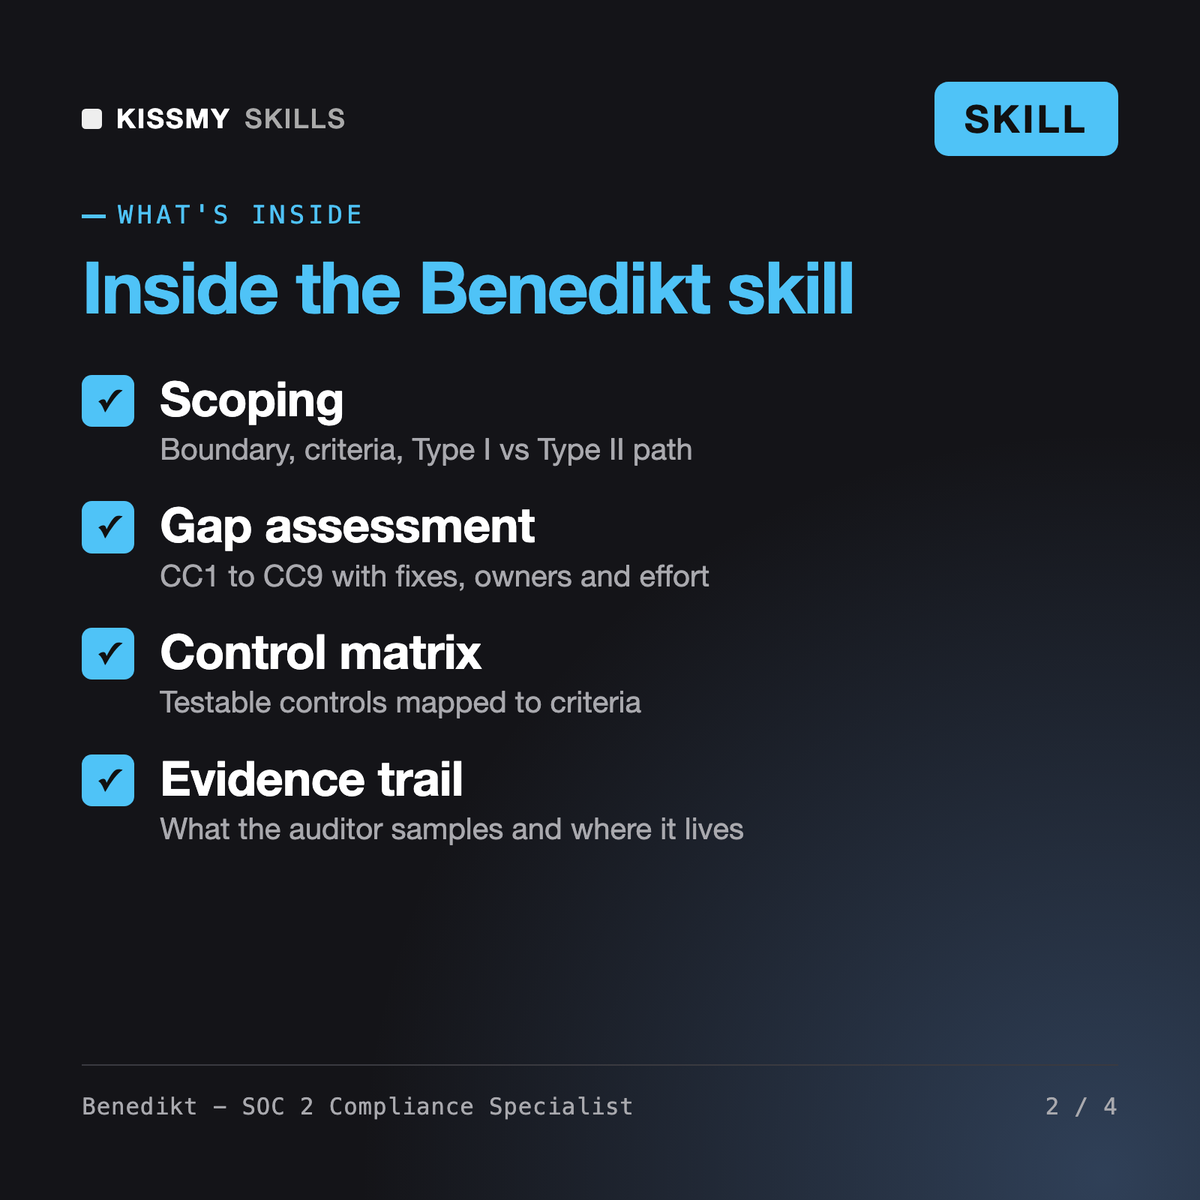
Benedikt est une compétence de conformité SOC 2 pour Claude ou ChatGPT. Il définit le périmètre de votre système, sélectionne les critères des services de confiance (la sécurité est obligatoire ; la disponibilité, l'intégrité du traitement, la confidentialité et la protection de la vie privée sont facultatives), explique la différence entre le type I et le type II, réalise une évaluation des écarts CC1-CC9, rédige une matrice des contrôles correspondant aux critères, prépare les politiques, planifie le calendrier des éléments probants du type II et examine les rapports SOC 2 de vos fournisseurs.
Katrin et Ferran pilotent de vastes programmes de gouvernance, de gestion des risques et de conformité en matière de sécurité, couvrant de nombreux référentiels. Godfrey couvre les risques commerciaux et réglementaires, tandis que Kalani prépare les audits financiers et des contrôles internes. Benedikt n'a qu'une mission : préparer une organisation de services à un examen SOC 2, du périmètre et de la sélection des critères jusqu'aux contrôles testables et aux populations d'éléments probants échantillonnées par l'auditeur.
Non. Le SOC 2 est une attestation, et non une certification ; seul un cabinet indépendant de CPA peut examiner vos contrôles et émettre le rapport ainsi que son opinion. Benedikt prépare le périmètre, les contrôles, les politiques et les éléments probants, et explique ce que les auditeurs recherchent généralement. Il ne prétend jamais que vous êtes conformes et ne suggère jamais de créer des éléments probants a posteriori.
Les rapports de type I évaluent la conception des contrôles à une date donnée. Le type II évalue en plus l'efficacité opérationnelle sur une période, généralement de 3 à 12 mois, convenue avec votre auditeur. Benedikt compare les deux options à ce que votre client a réellement demandé et propose souvent de commencer par un type I pendant que s'écoule la période du type II, si le client l'accepte.
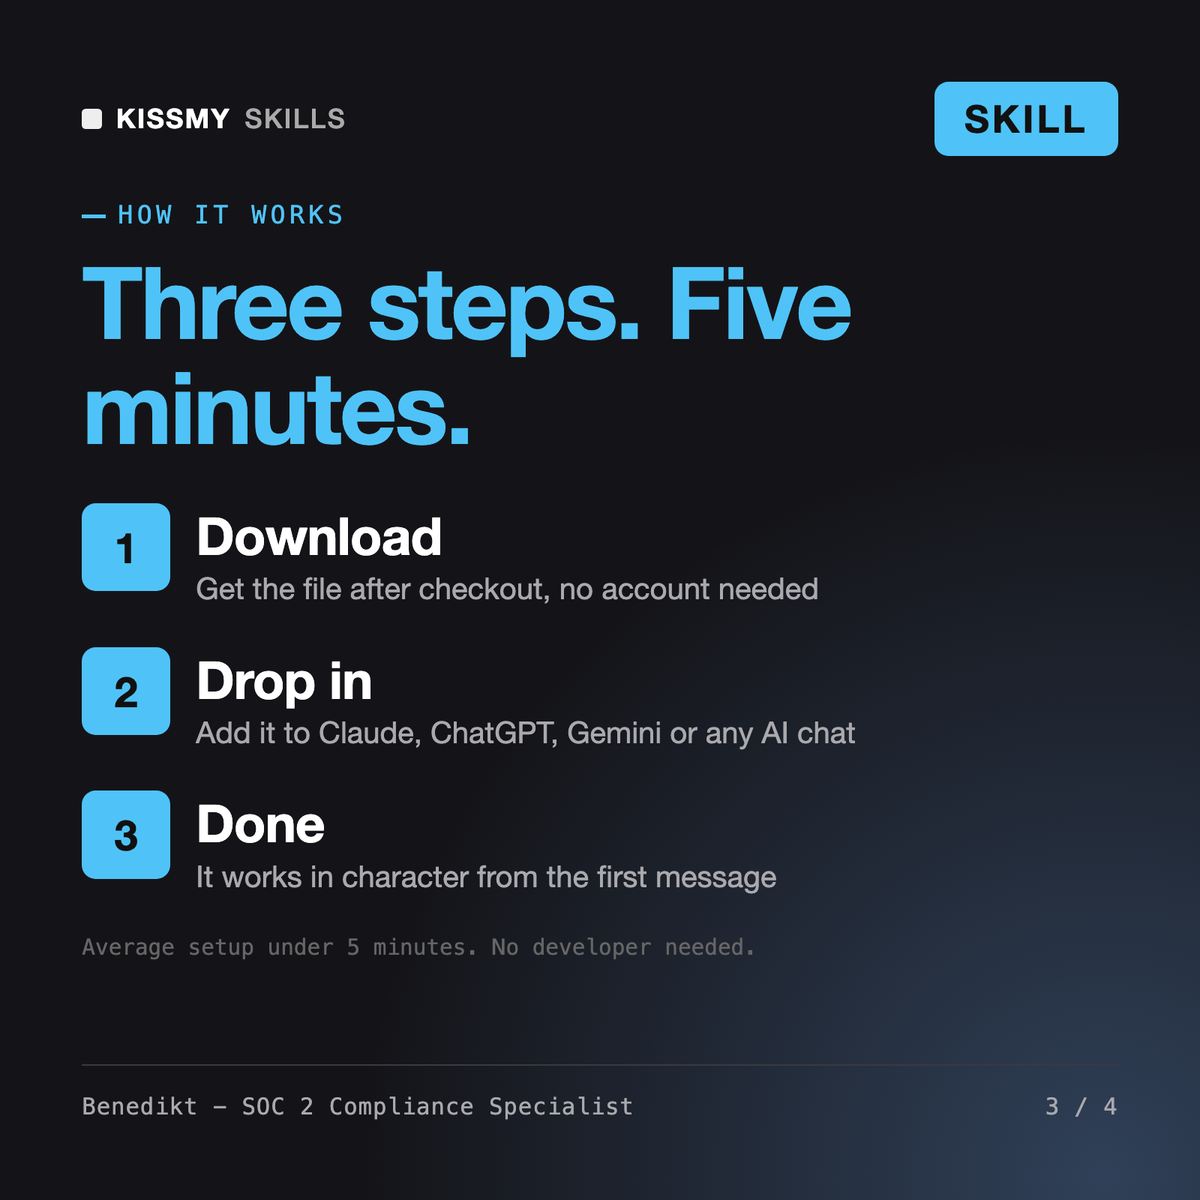
Téléchargez votre fichier .skill depuis l’e-mail de commande ou votre compte. Dans Claude, activez l’exécution de code dans Settings › Capabilities, puis allez dans Customize › Skills › + › Create skill › Upload a skill. Ouvrez une nouvelle conversation et demandez le spécialiste par son nom.
Vous utilisez ChatGPT, Gemini ou une autre IA ? Comment ça marche


