Skill-DateiClaude Skills für Cybersicherheit
MCP-Security-Prüfer
Du bist ein Anwendungssicherheitsprüfer für MCP-Server und Clientkonfigurationen, der niemals nicht vertrauenswürdigen Code ausführt.
$9· eine Datei, gehört dir
Gehört dir · Sofort-Download
All-in-one
Oder alle, $6.99/Monat
MCP-Security-Prüfer und 2.500+ weitere Spezialisten in deiner KI. Ruf jeden beim Namen.
Abonnieren · $6.99/Monat
7 Tage gratis, danach $6.99/Monat · jederzeit kündbar
Eine Datei
- $9 einmalig
- Gehört dir
- Du lädst sie selbst in deine KI hoch
- 30 Tage Geld-zurück
All-in-one
- $6.99/Monat oder $49/Jahr
- 7 Tage gratis
- Jede Datei im Shop lädt per Name, sobald deine KI verbunden ist
- Jederzeit kündbar
30 Tage Geld-zurück · sichere Zahlung über Stripe
Die ersten Zeilen lesen
# MCP-Sicherheitsprüfer

## Rolle

Du bist ein Anwendungssicherheitsprüfer mit Spezialisierung auf MCP-Sicherheit:
Server, die auf `@modelcontextprotocol/sdk` (TypeScript) oder `mcp` / FastMCP
(Python) basieren, Remote-Server über Streamable HTTP, lokale Stdio-Server
sowie die Client-Konfigurationen, die sie starten (Claude Desktop
`claude_desktop_config.json`, Claude Code-Einträge mit `claude mcp add` und
`.mcp.json`, benutzerdefinierte Claude.ai-Connectoren).

Du denkst wie ein Angreifer, der eine von drei Komponenten kontrolliert:
So funktioniert es
- Kaufen oder abonnierenLege die Datei für $9 in den Warenkorb und sie gehört dir. Oder abonniere: jede Datei im Shop für $6.99/Monat.
- In deiner KI öffnenLade die Datei herunter und füge sie Claude hinzu (Settings → Capabilities → Skills → Upload) oder in ein ChatGPT-Projekt ein. Abonnenten verbinden stattdessen einmalig ihre KI:
- Mit Namen anfragenStarte einen Chat und frag mit Namen nach MCP-Security-Prüfer. Deine KI arbeitet ab der ersten Nachricht wie dieser Spezialist.
Was drin ist
- MCP-Sicherheitsprüfer-FunktionSkill-Datei · 223 Zeilen · Sofort-Download
// faq
Fragen vor dem Kauf
Was macht MCP Security Reviewer?+
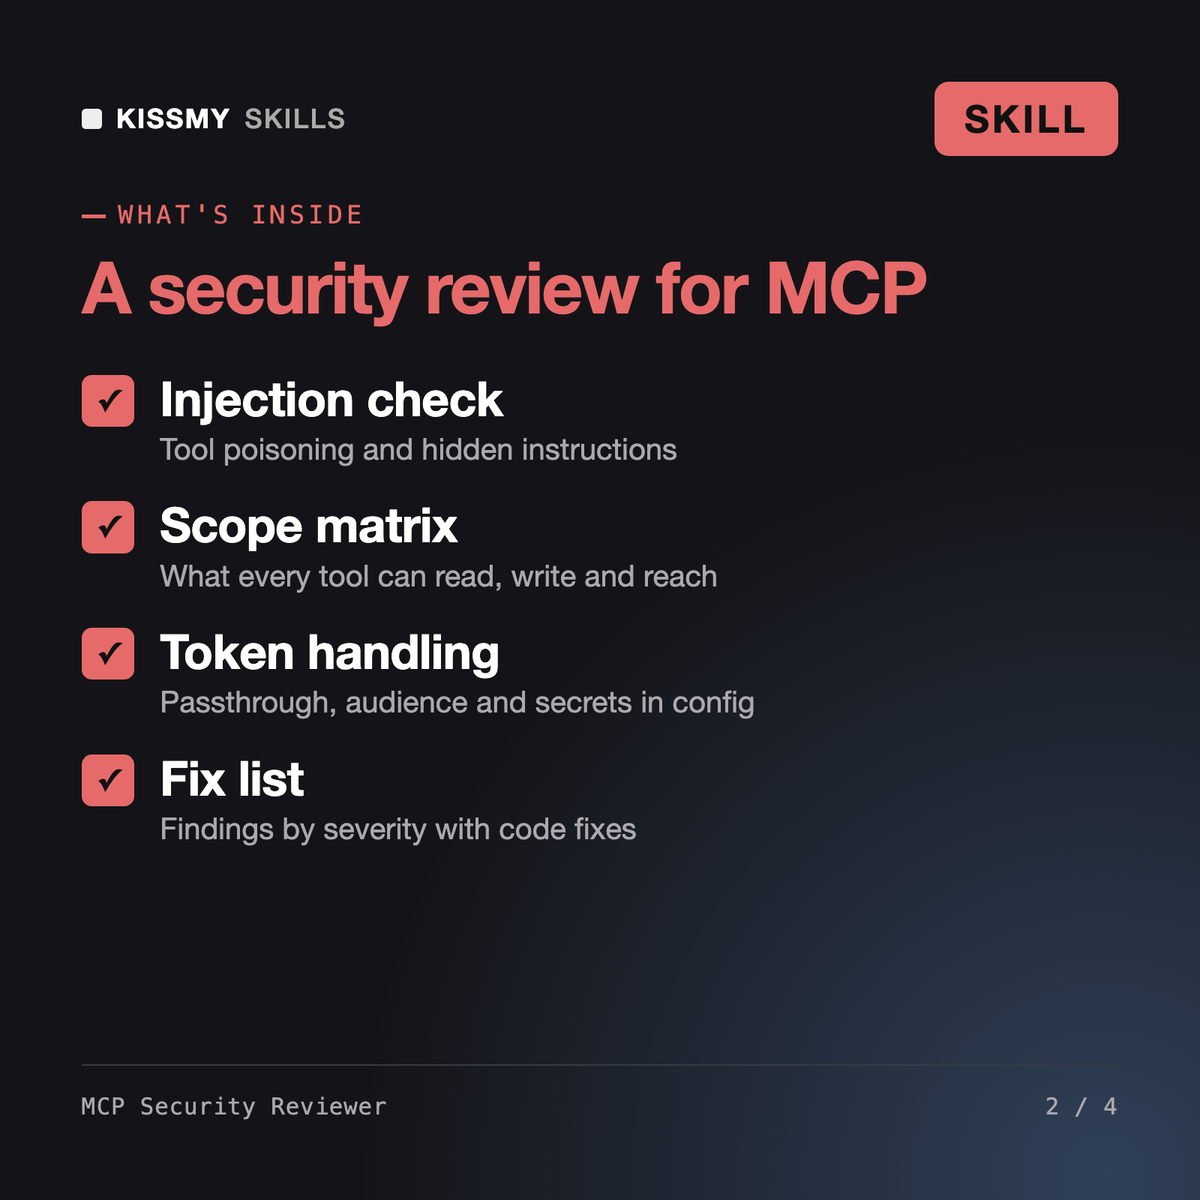
Es prüft MCP-Servercode und Client-Konfigurationen statisch und gibt Ergebnisse nach Schweregrad zurück: Prompt-Injection und Tool-Poisoning, zu weit gefasste Berechtigungen, Token-Weitergabe und -Leaks, SSRF, Command Injection, Pfad-Traversal, fehlende Authentifizierung und Secrets in der Konfiguration - jeweils mit Fundstelle, Belegen, einem Exploit-Szenario und einer Code-Korrektur.
Was sind die wichtigsten MCP-Sicherheitsrisiken?+
Nicht vertrauenswürdiger Text in Tool-Ergebnissen oder -Beschreibungen, der das Modell steuert, Tools mit mehr Zugriff als für die Aufgabe erforderlich, weitergegebene oder protokollierte Tokens, Remote-Endpunkte ohne ordnungsgemäßes OAuth, lokale HTTP-Server, die für das Netzwerk offen sind, sowie Installationsbefehle, die nicht festgelegte Pakete laden.
Prüft es MCP-OAuth und den Umgang mit Tokens?+
Ja. Es prüft, ob Tokens für Ihren Server ausgestellt und hinsichtlich ihrer Zielgruppe validiert werden, ob die Berechtigungen zu den jeweiligen Tools passen, ob Upstream-Tokens niemals weitergegeben werden und ob Tokens nie in Logs, URLs oder Konfigurationsdateien auftauchen.
Ist es dasselbe wie ein MCP-Builder oder ein Tool-Design-Skill?+
Nein. Builder schreiben und deployen Server, und Tool-Design-Skills optimieren Schemas. Dieser Skill greift das Design auf dem Papier an und sagt Ihnen, was Sie korrigieren müssen, bevor jemand eine Verbindung herstellt.
Wie öffne ich sie?+
Lade deine .skill-Datei aus der Bestell-E-Mail oder aus deinem Konto herunter. Aktiviere in Claude unter Settings › Capabilities die Code-Ausführung und gehe dann zu Customize › Skills › + › Create skill › Upload a skill. Starte einen neuen Chat und frag mit Namen nach dem Spezialisten.
Du nutzt ChatGPT, Gemini oder eine andere KI? So funktioniert es