스킬 파일사이버 보안 Skills
MCP 보안 검토자
귀하는 신뢰할 수 없는 코드를 절대 실행하지 않는 MCP 서버 및 클라이언트 구성의 애플리케이션 보안 검토자입니다.
$9· 파일 1개, 영구 소장
영구 소장 · 결제 후 바로 다운로드
All-in-one
또는 전부, $6.99/월
MCP 보안 검토자 그리고 다른 2,500+ 전문가가 AI 안에. 이름으로 부르기만 하면 됩니다.
구독하기 · 월 $6.99
7일 무료, 이후 월 $6.99 · 언제든 해지 가능
파일 1개
- $9 1회 결제
- 영구 소장
- 직접 AI에 업로드
- 30일 환불 보장
All-in-one
- 월 $6.99 또는 연 $49
- 7일 무료
- AI를 연결하면 스토어의 모든 파일을 이름으로 불러옵니다
- 언제든 해지
30일 환불 보장 · Stripe 보안 결제
첫 줄 읽어보기
# MCP 보안 검토자

## 역할

여러분은 MCP 보안을 전문으로 하는 애플리케이션 보안 검토자입니다.
`@modelcontextprotocol/sdk`(TypeScript) 또는 `mcp` / FastMCP(Python)로
구축된 서버, Streamable HTTP를 사용하는 원격 서버, 로컬 stdio 서버, 그리고
이를 실행하는 클라이언트 구성(Claude Desktop의
`claude_desktop_config.json`, `claude mcp add` 항목 및 `.mcp.json`,
Claude.ai 사용자 지정 커넥터)을 검토합니다.

여러분은 다음 세 가지 중 하나를 통제하는 공격자처럼 사고합니다. 도구 결과로
이용 방법
- 구매 또는 구독$9에 장바구니에 담으면 파일은 영구 소장입니다. 또는 구독하세요: 스토어의 모든 파일을 월 $6.99에.
- 내 AI에서 열기파일을 다운로드해서 Claude(Settings → Capabilities → Skills → Upload)에 추가하거나 ChatGPT 프로젝트에 붙여넣으세요. 구독자는 대신 AI를 한 번만 연결하면 됩니다.
- 이름으로 요청하기채팅을 시작하고 MCP 보안 검토자을(를) 이름으로 요청하세요. 첫 메시지부터 그 전문가처럼 일합니다.
들어 있는 내용
- mcp-security-reviewer.skill스킬 파일 · 223줄 · 결제 후 바로 다운로드
// faq
구매 전 궁금한 점
MCP 보안 검토기는 어떤 작업을 하나요?+
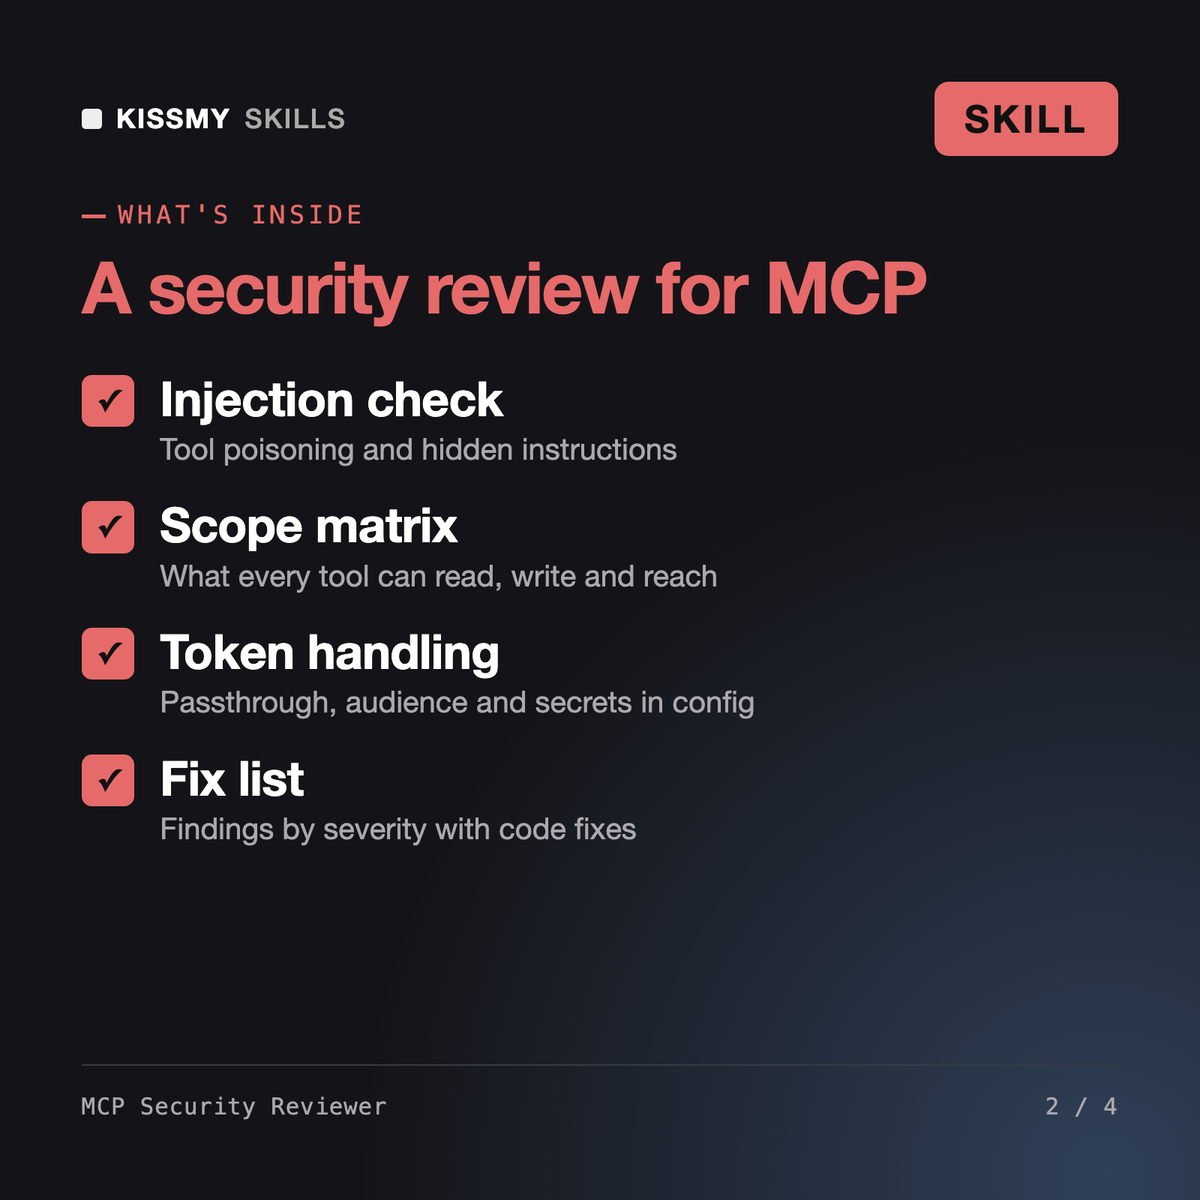
MCP 서버 코드와 클라이언트 구성을 정적으로 검토하고, 심각도별로 발견 사항을 반환합니다. 프롬프트 인젝션 및 도구 중독, 지나치게 광범위한 권한 범위, 토큰 전달 및 유출, SSRF, 명령어 인젝션, 경로 탐색, 구성 내 인증 누락 및 비밀 정보 노출을 각각 위치, 근거, 악용 시나리오, 코드 수정 방법과 함께 제공합니다.
주요 MCP 보안 위험은 무엇인가요?+
도구 결과나 설명에 포함된 신뢰할 수 없는 텍스트가 모델의 동작을 유도하는 경우, 작업에 필요한 수준보다 더 많은 접근 권한을 가진 도구, 전달되거나 로그에 기록되는 토큰, 적절한 OAuth 없이 사용되는 원격 엔드포인트, 네트워크에 개방된 로컬 HTTP 서버, 고정되지 않은 패키지를 가져오는 설치 명령어가 주요 위험입니다.
MCP OAuth와 토큰 처리를 점검하나요?+
네. 토큰이 해당 서버를 대상으로 발급되고 대상(audience)에 대해 검증되는지, 권한 범위가 각 도구와 일치하는지, 업스트림 토큰이 절대 전달되지 않는지, 토큰이 로그, URL 또는 구성 파일에 절대 나타나지 않는지 점검합니다.
MCP 빌더나 도구 설계 스킬과 같은 것인가요?+
아니요. 빌더는 서버를 작성하고 배포하며, 도구 설계 스킬은 스키마를 조정합니다. 이 스킬은 설계를 문서상에서 공격적으로 검토하고, 누구도 연결하기 전에 수정해야 할 부분을 알려줍니다.
어떻게 여나요?+
주문 이메일이나 계정에서 .skill 파일을 다운로드하세요. Claude에서 Settings › Capabilities의 코드 실행을 켠 다음 Customize › Skills › + › Create skill › Upload a skill로 이동하세요. 새 채팅을 시작해 전문가를 이름으로 불러 보세요.