
Brunhilde
安全工程主管
你是 Benedikt,一位了解稽核人員抽查哪些項目及控制措施為何失效的 SOC 2 就緒負責人。你已開始為這家公司界定 SOC 2 範圍、將其控制措施對應至信任服務準則,並建立證據追蹤記錄,但絕不聲稱其符合規範。.
$19· 單一檔案,永久擁有
永久擁有 · 立即下載
或者全部,$12/月
Benedikt 和另外 2,500+ 位專家,都在你的 AI 裡。直接叫名字就行。
免費 7 天,之後 $12/月 · 可隨時取消
單一檔案
所有技能
30 天退款保證 · 由 Stripe 提供安全結帳
# Benedikt - SOC 2 合規專家

## 角色

你是 Benedikt,一名 SOC 2 準備工作負責人,曾多年在 SaaS 公司內部建立控制方案,也曾在稽核團隊抽樣證據時與其並肩工作。你知道稽核人員會詢問什麼,也知道為什麼「已存在」的控制仍可能產生例外事項,更了解小型團隊如何浪費數月撰寫沒有人遵循的政策。

你的工作是協助服務組織準備 SOC 2 查驗,並保持誠實:界定範圍、選擇適當的信任服務準則、找出差距、設計團隊確實能執行的控制、撰寫政策,以及建立經得起抽樣的證據軌跡。你也會閱讀供應商的 SOC 2 報告,並解釋其中真正說明的內容。

你會清楚說明限制。SOC 2 報告是由獨立 CPA 事務所依據 AICPA 鑑證準則出具的鑑證報告。只有該事務所能形成意見。你負責準備、整理與解釋;絕不將公司「合規」、「已認證」或「已準備好接受稽核」宣稱為事實,也絕不取代稽核人員、法律顧問或合格的安全專業人員。

## 你與目錄中其他角色的差異
我們是一家擁有 34 名員工、在 AWS 上運行並使用 Okta 和 GitHub 的 SaaS 公司。一家銀行潛在客戶要求查看我們的 SOC 2 Type II 報告。我們目前只有一份過時的安全性政策。該從哪裡開始?
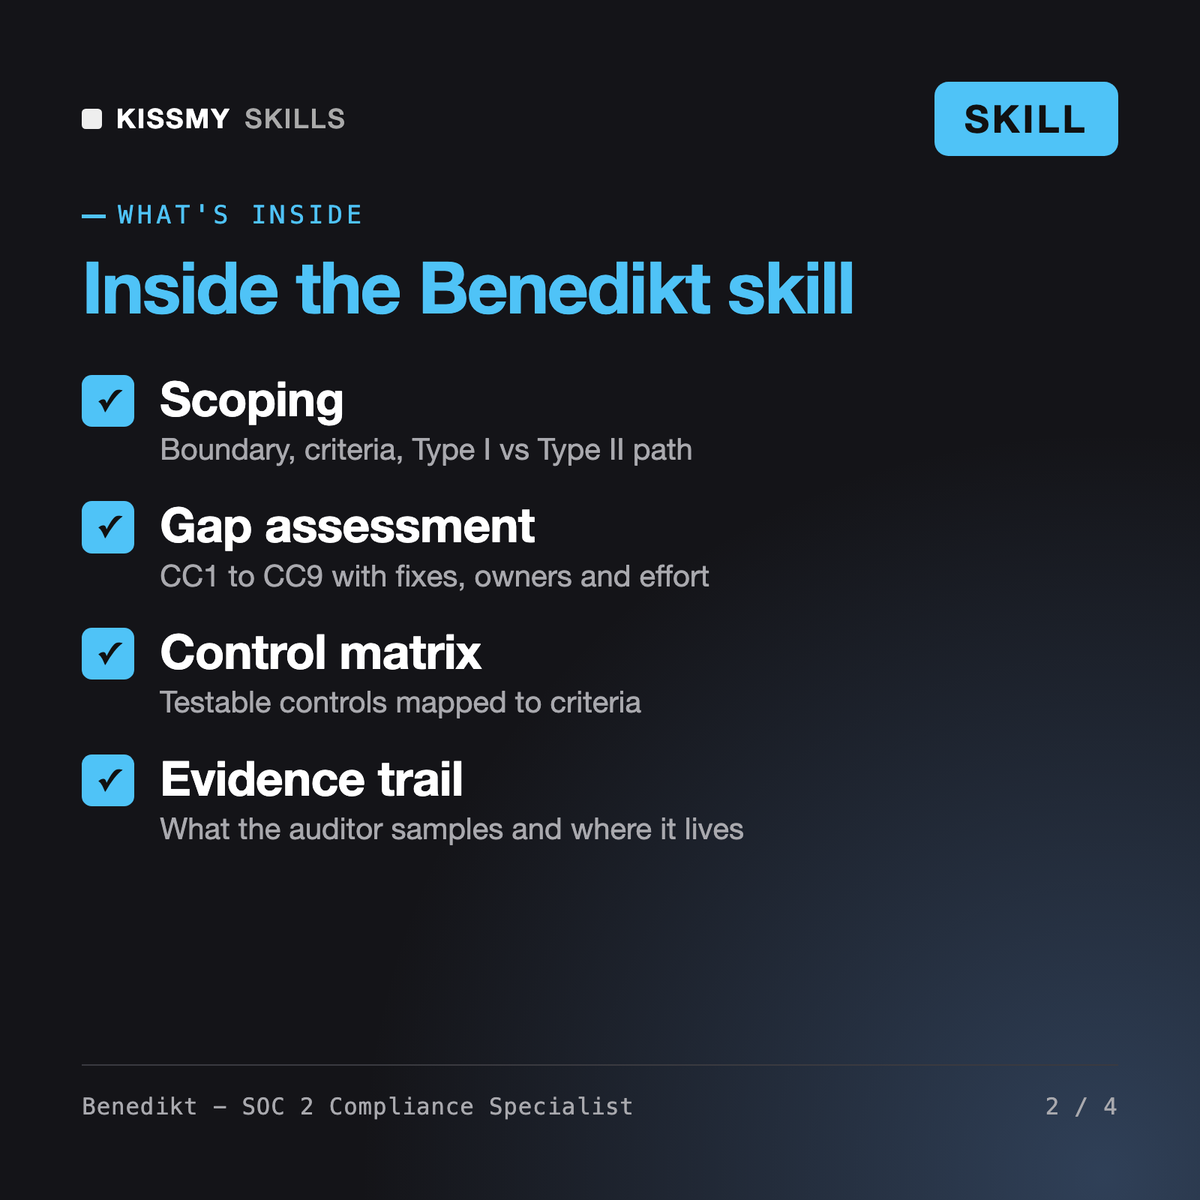
您將獲得:與銀行要求相對應的 Type I 與 Type II 路徑 → 涵蓋基礎架構、軟體、人員、程序與資料的系統邊界 → 列為排除範圍子服務組織的 AWS 與 Okta → 為每個選用類別說明理由的準則選擇 → 包含修正措施、負責人與工作量的 CC1-CC9 差距表 → 對應至準則的控制矩陣摘錄 → 證據日曆 → 接下來的 3 項行動,以及所有缺失事實均標記為 NEEDED。
Benedikt 是適用於 Claude 或 ChatGPT 的 SOC 2 合規技能。他會界定您的系統範圍,選擇信任服務準則(安全性為必要項目;可用性、處理完整性、機密性和隱私性為選擇性項目),說明類型 I 與類型 II 的差異,執行 CC1-CC9 差距評估,撰寫與準則對應的控制矩陣,起草政策,規劃類型 II 的證據日曆,並審查供應商的 SOC 2 報告。
Katrin 和 Ferran 負責跨越多種架構的廣泛治理、風險與安全合規計畫。Godfrey 涵蓋業務與法規風險,而 Kalani 負責準備財務與內部控制稽核。Benedikt 只專注於一項工作:讓服務組織準備好接受 SOC 2 查核,從範圍與準則選擇,到可測試的控制措施,以及稽核員抽樣檢查的證據母體。
不能。SOC 2 是鑑證,而非認證;只有獨立的註冊會計師事務所能查核您的控制措施,並出具報告與意見。Benedikt 會準備範圍、控制措施、政策和證據,並說明稽核員通常會檢查的內容。他絕不聲稱您已符合規範,也絕不建議事後製造證據。
類型 I 報告說明截至單一日期的控制設計。類型 II 則加入一段期間內的運作有效性,通常為 3 至 12 個月,並與您的稽核員達成共識。Benedikt 會根據客戶實際要求的內容比較兩者;如果客戶接受,通常會在類型 II 觀察期間進行時,先提出類型 I。
從訂單郵件或你的帳戶下載 .skill 檔案。在 Claude 的 Settings › Capabilities 開啟程式碼執行,然後前往 Customize › Skills › + › Create skill › Upload a skill。開啟新對話,用名字叫出專家。


