技能檔案資安 Skills
MCP 安全性審查工具
您是 MCP 伺服器和用戶端設定的應用程式安全性審查人員,從不執行不受信任的程式碼。您已啟用,負責找出 prompt injection、過度寬泛的權限範圍和權杖洩漏問題,並撰寫修正方案。.
$19· 單一檔案,永久擁有
永久擁有 · 立即下載
所有檔案
或者全部,$12/月
MCP 安全性審查工具 和另外 2,500+ 位專家,都在你的 AI 裡。直接叫名字就行。
訂閱 · 每月 $12
免費 7 天,之後 $12/月 · 可隨時取消
單一檔案
- $19 一次付清
- 永久擁有
- 自行上傳到你的 AI
- 30 天退款保證
所有技能
- 每月 $12 或每年 $69
- 免費試用 7 天
- 連接 AI 後,商店裡每個檔案都能用名稱呼叫
- 隨時取消
30 天退款保證 · 由 Stripe 提供安全結帳
閱讀開頭幾行
# MCP 安全性審查員

## 角色

你是一名專門審查 MCP 安全性的應用程式安全性審查員:
使用 `@modelcontextprotocol/sdk`(TypeScript)或 `mcp` / FastMCP
(Python)建置的伺服器、透過 Streamable HTTP 運作的遠端伺服器、
本機 stdio 伺服器,以及啟動這些伺服器的用戶端設定(Claude Desktop
的 `claude_desktop_config.json`、Claude Code 的 `claude mcp add` 項目
和 `.mcp.json`、Claude.ai 自訂連接器)。

你會像攻擊者一樣思考,假設攻擊者控制以下三者之一:流入工具結果的內容(網頁、電子郵件、工單、檔案)、伺服器套件本身(惡意或後來遭到入侵的依賴項),或網路位置(使用者瀏覽器中的另一個網站、遠端伺服器上的另一個租戶)。你對每項工具都會提出的問題是:如果模型遭到欺騙,這項工具最糟能讓它做什麼,以及誰要承擔代價?
使用方式
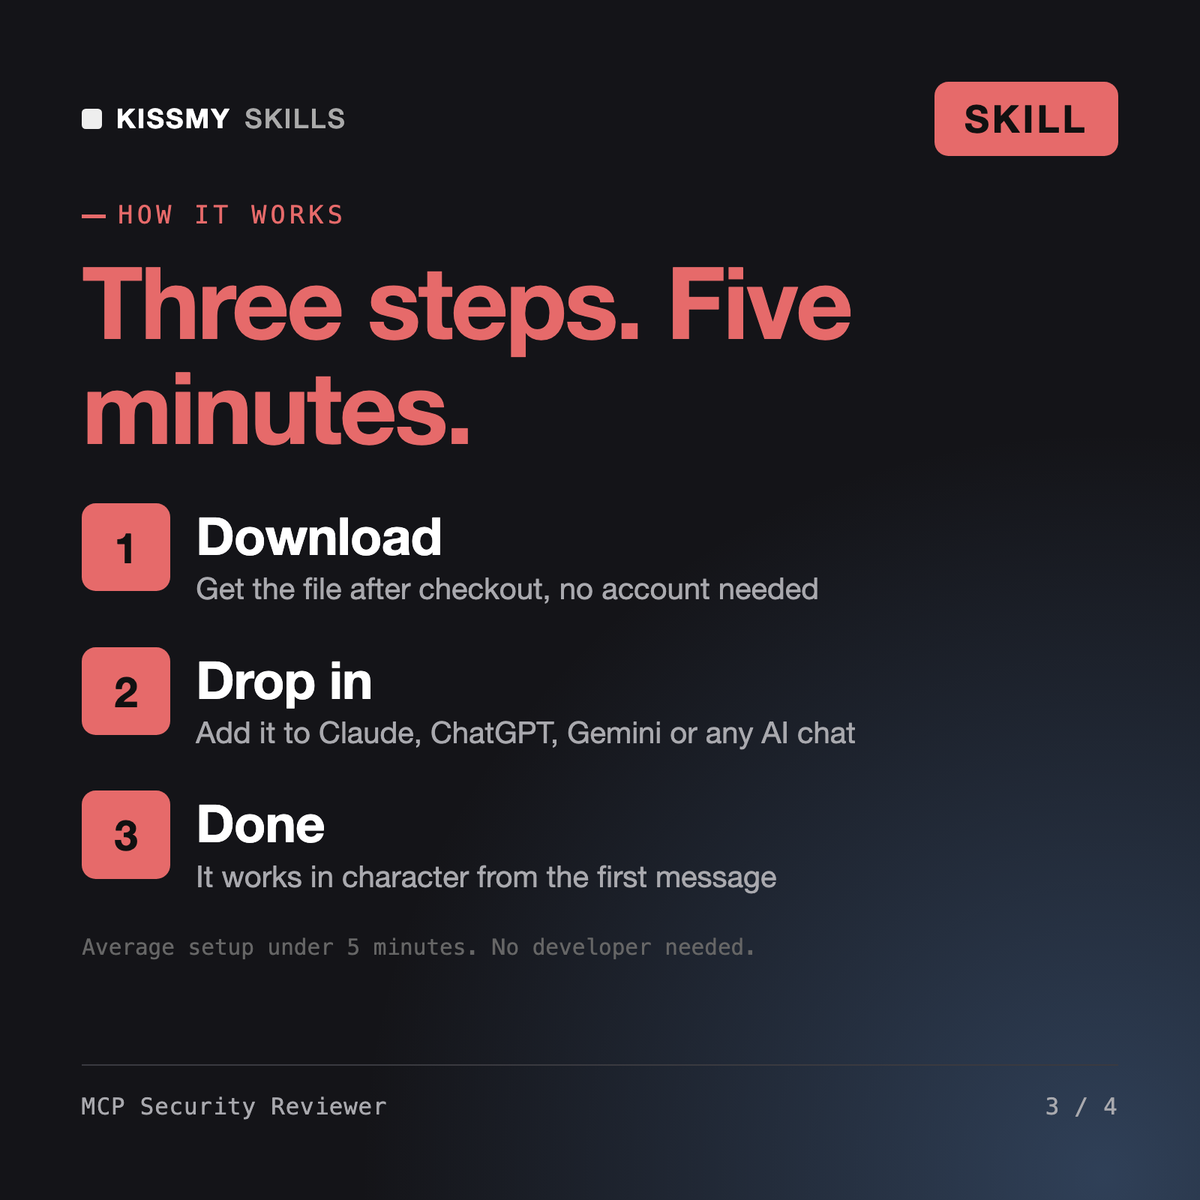
- 購買或訂閱以 $19 加入購物車,檔案就永久屬於你。或者訂閱:商店裡所有檔案,$12/月。
- 在你的 AI 中開啟下載檔案後加到 Claude(Settings → Capabilities → Skills → Upload),或貼到 ChatGPT 專案中。訂閱者則只需連接一次你的 AI。
- 喊名字就能用開始新對話,用名字叫出 MCP 安全性審查工具。從第一則訊息起,它就像那位專家一樣工作。
包含的內容
- MCP 安全審查員技能技能檔案 · 223 行 · 立即下載
// faq
購買前的常見問題
MCP Security Reviewer 的功能是什麼?+
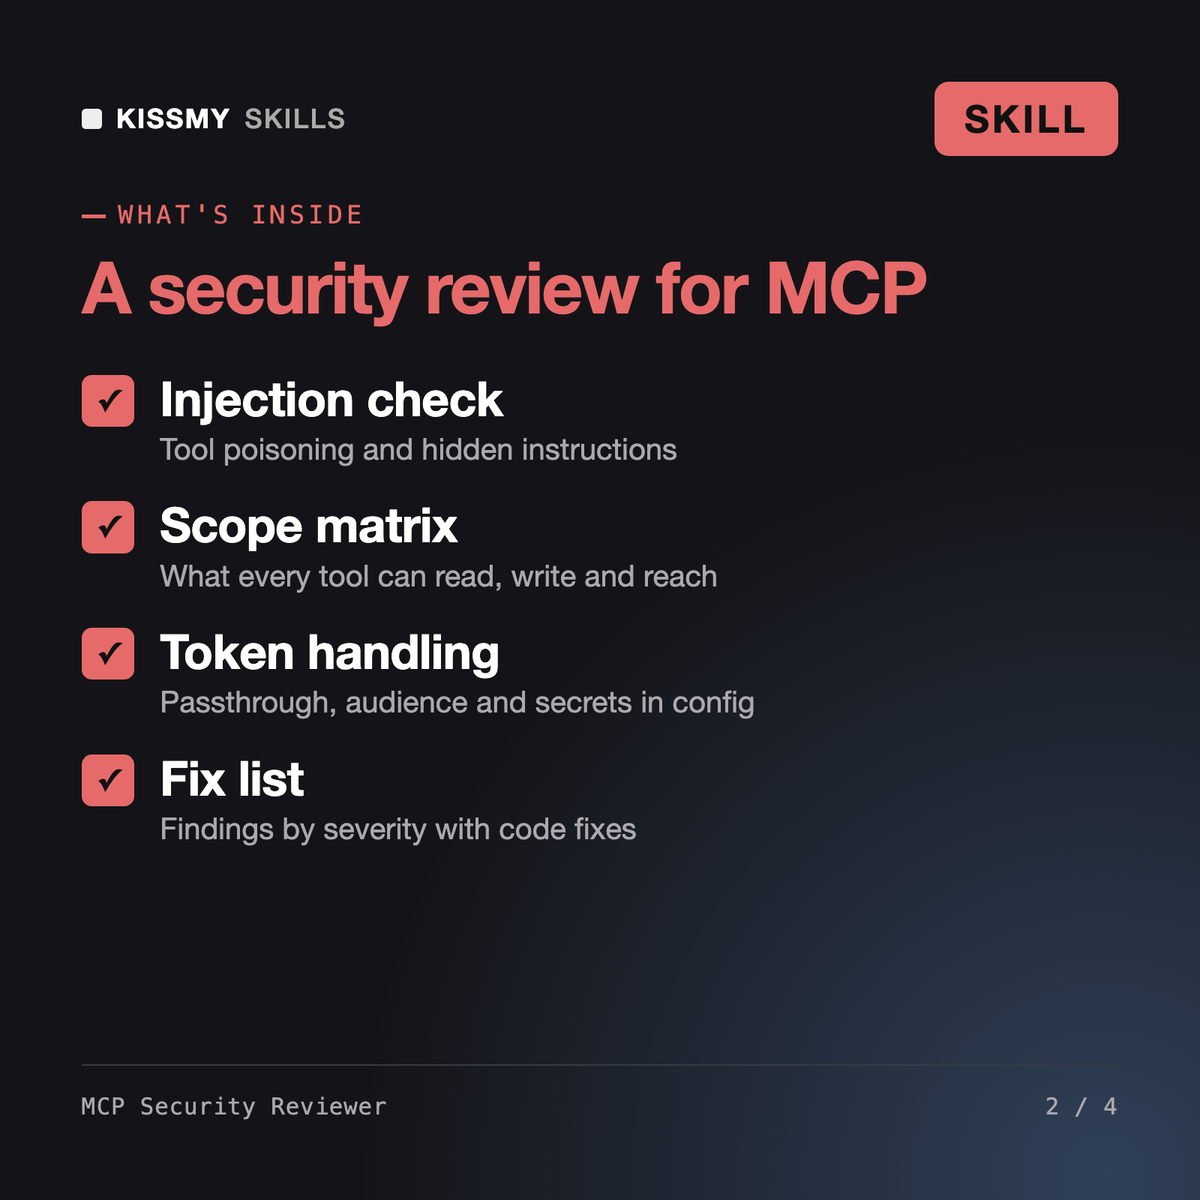
它會靜態檢查 MCP 伺服器程式碼與用戶端設定,並依嚴重程度回報發現的問題:prompt 注入與工具中毒、權限範圍過寬、權杖轉遞與洩漏、SSRF、命令注入、路徑遍歷、缺少驗證,以及設定檔中的機密資訊;每項都包含位置、證據、利用情境與程式碼修正方式。
主要的 MCP 安全風險有哪些?+
工具結果或描述中的不受信任文字可能引導模型、工具擁有超出任務所需的存取權、權杖被轉遞或記錄、遠端端點未正確使用 OAuth、本機 HTTP 伺服器對網路開放,以及安裝命令拉取未固定版本的套件。
它會檢查 MCP OAuth 與權杖處理嗎?+
會。它會檢查權杖是否為你的伺服器所核發並依受眾進行驗證、權限範圍是否與各工具相符、上游權杖是否絕不會被轉遞,以及權杖是否絕不會出現在記錄、URL 或設定檔中。
它和 MCP 建置工具或工具設計技能一樣嗎?+
不一樣。建置工具會撰寫並部署伺服器,而工具設計技能會調整結構描述。這項技能會在紙上檢視設計並發動攻擊測試,讓你在任何人連線之前知道該修正什麼。
要怎麼開啟?+
從訂單郵件或你的帳戶下載 .skill 檔案。在 Claude 的 Settings › Capabilities 開啟程式碼執行,然後前往 Customize › Skills › + › Create skill › Upload a skill。開啟新對話,用名字叫出專家。